Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Linux-Server-Härtung und Cloud-Sicherheitsingenieur
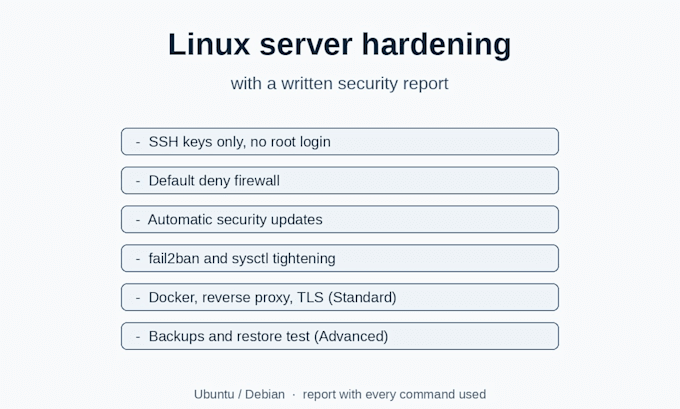
Dein Ubuntu- oder Debian-Server, gehärtet so, wie es in Produktionsflotten üblich ist, mit einem klar verständlichen Bericht darüber, was gefunden wurde und was geändert wurde.
Jedes Paket umfasst: SSH auf Schlüssel beschränkt, mit deaktiviertem Root-Login, eine Standard-Blockier-Firewall, die nur die benötigten Ports öffnet, automatische Sicherheitsupdates, Fail2ban, Kernel- und Netzwerksicherung, unnötige Dienste entfernt, Berechtigungen überprüft und eine externe Server-Überprüfung. Der Bericht listet jeden verwendeten Befehl auf, damit später jeder die Wartung übernehmen kann.
Ich verfüge über mehr als zwölf Jahre Erfahrung in Infrastruktur- und Sicherheitsengineering, einschließlich Linux-Betrieb und Zugriffskontrollen.

Server:
Virtueller privater Server
•
DNS
•
Nginx
•
Web-Server
Betriebssysteme:
Linux
•
Unix
Automatische Übersetzung
Brauchst du Root-Zugriff?
Ein sudo-Benutzer mit meinem SSH-Schlüssel reicht aus. Ein root-Passwort ist zum Start akzeptabel.
Wird meine Seite ausfallen?
Nein. Änderungen werden nacheinander angewendet und überprüft.
Welche Betriebssysteme?
Zuerst Ubuntu und Debian. Auf Anfrage CentOS, Rocky und AlmaLinux.
