Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Penetrationstester, Cybersecurity-Ingenieur
Ist deine Webanwendung gegen reale Angriffe sicher?
Ich führe Webanwendungs-Penetrationstests durch, um Sicherheitslücken zu identifizieren und zu validieren, ihre potenzielle Auswirkung einzuschätzen und umsetzbare Behebungs-empfehlungen zu geben.
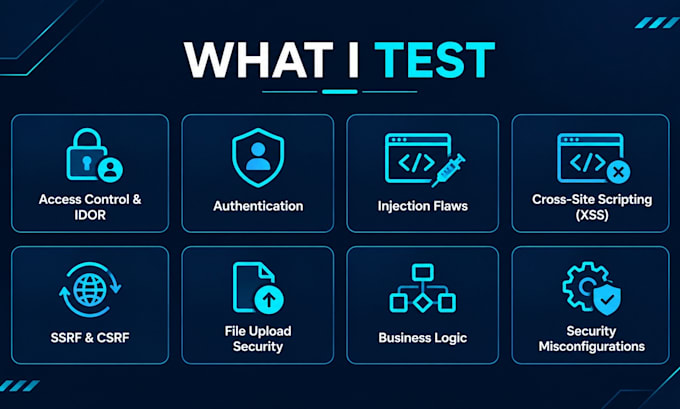
Was ich teste:
Verletzungen der Zugriffskkontrolle und IDOR
Authentifizierung und Session-Management
SQL-Injektion und andere Injektionsfehler
Cross-Site Scripting (XSS)
Cross-Site Request Forgery (CSRF)
Server-Side Request Forgery (SSRF)
Datei-Upload-Schwachstellen
Sicherheits-Misconfigurations
Business-Logik-Fehler
OWASP Top 10 Risiken
Was du erhältst:
Ein professioneller Sicherheitsbericht
Beschreibung von Schwachstellen und Schweregrade
Beweise und Reproduktionsschritte
Potenzielle Auswirkungen
Praktische Behebungs-Empfehlungen
Ich kombiniere automatisierte Werkzeuge mit manuellen Tests, um Befunde zu validieren und Falschpositive zu reduzieren.
Bitte kontaktiere mich vor der Bestellung, damit wir den Umfang der Anwendung, die Testanforderungen und den Lieferzeitraum festlegen können.
Sicherheitstests werden nur an Anwendungen durchgeführt, für die du eine ordnungsgemäße Genehmigung hast.
Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
.Net
•
Java
•
JavaScript
•
PHP
•
Python
Gerät:
PC
•
Linux
Automatische Übersetzung
Was beinhaltet dein Penetration Testing Service?
Ich kombiniere automatisierte Scanprozesse mit manuellem Sicherheitstest, um Schwachstellen in Webanwendungen zu identifizieren und zu validieren. Die Tests können je nach vereinbartem Umfang Zugangskontrollen, IDOR, Authentifizierung, Injektionsfehler, XSS, SSRF, Sicherheits-Misconfigurations und Geschäftslogik-Fehler umfassen.
Werde ich einen Sicherheitsbericht erhalten?
Ja. Du erhältst einen Sicherheitsbericht, der validierte Befunde, Schweregrade, technische Beweise, Reproduktionsschritte, potenzielle Auswirkungen und Behebungs-Empfehlungen enthält, entsprechend dem von dir gewählten Paket.
Testest du authentifizierte Webanwendungen?
Ja. Authentifizierte Tests sind verfügbar, wenn erforderliche Testaccounts und Zugriff bereitgestellt werden. Bitte kontaktiere mich vor der Bestellung, um Authentifizierungsanforderungen und Testumfang zu bestätigen.
Was beinhaltet eine Revision?
Eine Überarbeitung deckt vernünftige Korrekturen am Bericht oder Klarstellungen zu bestehenden Befunden und Empfehlungen ab. Sie beinhaltet keinen neuen Penetrationstest, keine zusätzlichen Ziele, keine erweiterte Übersicht oder Nachtests nach der Behebung. Nachtests können separat arrangiert werden.
Bietest du Nachtests an, nachdem Schwachstellen behoben wurden?
Nachtests lassen sich als separaten Service arrangieren, um zu überprüfen, ob gemeldete Schwachstellen ordnungsgemäß behoben wurden. Bitte kontaktiere mich, um Umfang und Preisgestaltung zu besprechen.
Was benötigst du, bevor du mit der Bewertung beginnst?
Bitte gib die Ziel-URL, den vereinbarten Testumfang, relevante technische Details, Authentifizierungsanforderungen und etwaige Testbeschränkungen an. Du musst die Anwendung besitzen oder ausdrücklich autorisiert sein, sie testen zu lassen. Bitte kontaktiere mich vor der Bestellung, um den Umfang zu bestätigen.