Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD


Automatische Übersetzung
Hast du deine App schnell mit Lovable, Bolt, Cursor oder von Hand gebaut und kommen jetzt echte Nutzer? Bevor sie es tun, lass jemanden drüberschauen, wie ein Angreifer es tun würde.
WAS ICH ÜBERPRÜFE
- Geheimnisse im Repo und Git-Historie (.env, API-Schlüssel, Tokens)
- Authentifizierung und Sitzungen: Cookies, JWT, Ablauf, Widerruf
- Zugriffskontrolle bei API-Routen und Serveraktionen: Kann ein Nutzer auf Dinge zugreifen, die ihm nicht gehören?
- Eingabekontrolle und Injection (SQL, XSS, SSRF)
- Sicherheitsheader, CORS, CSP, Ratenbegrenzung
- Abhängigkeiten mit bekannten Schwachstellen
- Fehlerbehandlung: Was wird an den Browser weitergegeben
WAS DU BEKOMMST
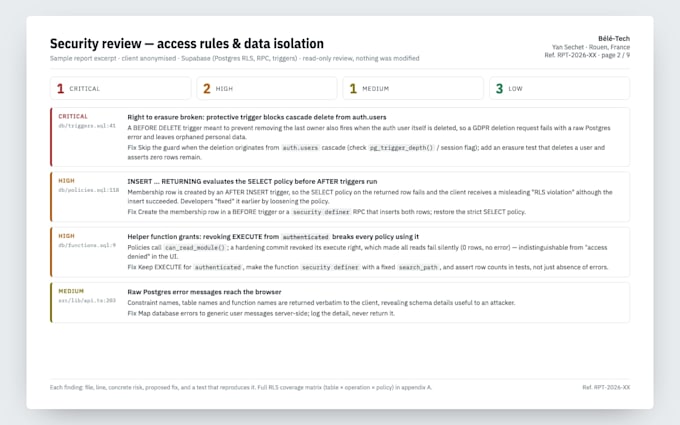
- Ein schriftlicher Bericht, bewertet nach kritisch / hoch / mittel / niedrig, mit Datei, Zeile, konkretem Risiko und Lösung
- Schritte zur Reproduktion jeder Feststellung
- Premium: Fixes als Pull Requests, die du überprüfst, einer pro Feststellung
WIE ICH ARBEITE
Nur Lesezugriff, es sei denn, du bestellst Fixes. Kein Zugriff auf Produktion, keine echten Nutzerdaten. Festgelegter Umfang und Preis, schriftliche Ausschlüsse. Antworten innerhalb von 24 Stunden.
Hintergrund: Ich betreibe eine Produktions-App für Gesundheitsdaten (Next.js, Postgres, Docker) mit End-to-End-Verschlüsselung, WAF, Überwachung und getesteten Backups.
Weißt du nicht, welches Paket passt? Schick mir die Repo-Größe und den Stack, ich sage dir ehrlich Bescheid.
Supabase RLS App Security Auditor Web Developer
Sprachen
Automatische Übersetzung