Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Senior Plattform Engineer
Lass nicht zu, dass dein AI-Agent mit mehr GCP-Zugriff läuft, als er braucht.
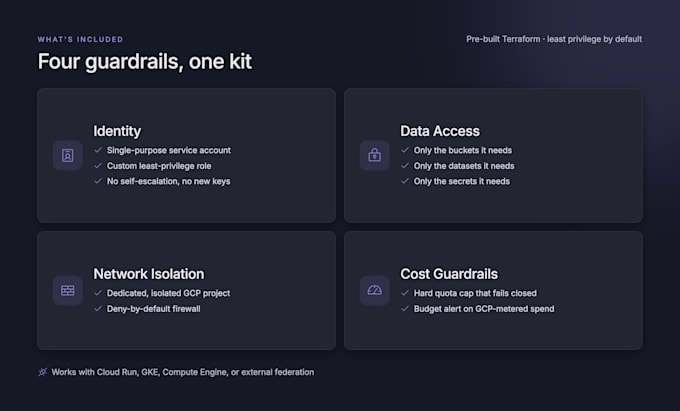
Ich bin ein in Großbritannien ansässiger Senior Platform Engineer mit Schwerpunkt GCP. Dieses vorgefertigte Terraform-Set bietet deinem AI-Agenten eine Least-Privilege-Identität, eingeschränkten Datenzugriff, Workload-Isolation und Kosten-Guardrails – ohne Zugriff auf deine Umgebung.
Was du bekommst:
Funktioniert mit GCP-native Workload-Identität (Cloud Run, GKE, Compute Engine), externer Federation oder einem gekennzeichneten Fallback-Schlüssel als letzte Option.
Offene Bemerkung zum Scope: Das betrifft nur GCP-abhängige Ausgaben (Compute, Vertex AI). Direkte Aufrufe an einen externen LLM-Anbieter sind für GCPs eigene Kontrollen nicht sichtbar.
Basic umfasst nur die Zusammenstellung. Standard fügt eine Berechtigungs- und Quotenarbeitsblatt hinzu. Premium beinhaltet eine Video-Durchführung und Prioritäts-Support.
Schreib mich gerne vor der Bestellung an, wenn du Fragen hast.


Tools:
GitHub
Framework:
Terraform
Cloud-Provider:
Google Cloud Platform
Programmiersprache:
Andere
Expertise:
Installation
•
Debuggen
•
Konfiguration
Automatische Übersetzung
Brauchst du Zugriff auf unser GCP-Projekt oder den Code des Agents?
Nein, beides. Es wird als Terraform geliefert, das du mit deinen eigenen Zugangsdaten anwendest – deshalb ist es auch Festpreis, nicht stundenbasiert.
Funktioniert das mit LangChain, CrewAI, n8n oder unserem eigenen Agenten-Code?
Ja. Das funktioniert eine Ebene unterhalb des Frameworks deines Agents, auf der Identitätsebene, wo GCP nur interessiert, wie sich der Anrufer authentifiziert – es spielt keine Rolle, was die Logik antreibt.
Welche Terraform-Version wird dafür benötigt?
Terraform >= 1.5. Ich bestätige die genaue Version, die ich getestet habe, sobald ich einen vollständigen Live-Deploy-Zyklus durchlaufen habe, bevor es live geht.
Ist das einsatzbereit für die Produktion?
Jedes Modul hat seine eigene README-Überprüfung und terraform validate bestanden. Ich werde einen vollständigen Live-Deploy- und Teardown-Test vor der Veröffentlichung durchführen, genau wie bei meinem anderen GCP-Set.
Was, wenn wir nach der Lieferung etwas außerhalb des Standardumfangs brauchen?
Gerne erstelle ich ein separates Angebot – schreib mir und wir klären den Umfang richtig.
Deckt das die Kosten von anderen AI-Anbietern wie OpenAI oder Anthropic ab?
Nein – nur GCP-abhängige Ausgaben. Direkte Aufrufe an einen externen LLM-Anbieter sind für GCPs Abrechnungs- oder Quotensteuerung überhaupt nicht sichtbar.