Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

Automatische Übersetzung
Bist du besorgt über PHP2Shell? Ich überprüfe Ihre PHP-Umgebung und helfe bei der Behebung von CVE-2026-109618 und CVE-2026-109619 mit offiziellen oder vom Hersteller unterstützten Sicherheitsupdates.
Ich habe 7 Jahre Webentwicklungserfahrung, darunter PHP, WordPress, Laravel, VPS-Bereitstellung und Docker.
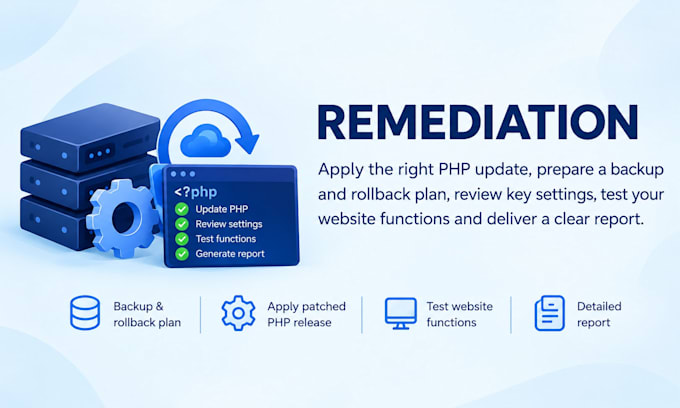
Je nach Paket gehe ich wie folgt vor:
Basic ist nur eine Bewertung. Standard deckt eine kompatible Website ab. Premium ergänzt Staging und bis zu 2 Stunden vereinbarter Kompatibilitäts-Fixes.
Ältere PHP-Versionen, mehrere Websites und größere Code-Updates erfordern ein individuelles Angebot. Shared-Hosting-Updates können vom Anbieter abhängen. Malware-Bereinigung und vollständige Penetrationstests sind nicht enthalten. Vorübergehende Minderungslösungen ersetzen keine Patchs vollständig.
Schreibe mir vor der Bestellung deine Website-URL, den Hosting-Typ und die PHP-Version, damit ich Umfang und Zugang bestätigen kann.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Senior Full Stack Developer, Custom Web Apps and WordPress
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Was deckt dieser PHP2Shell-Service ab?
Er umfasst die Bewertung und, in Patch-Paketen, die Behebung von CVE-2026-109618 und CVE-2026-109619 mit offiziellen oder vom Anbieter unterstützten PHP-Updates. Der Paketumfang bestimmt Backups, Anwendungstests, Staging und Kompatibilitätsarbeiten.
Beinhaltet das Basic-Paket das Beheben des Problems?
Nein. Basic prüft den PHP-Laufzeitstatus und Patch-Status einer Website und liefert einen schriftlichen Aktionsplan. Wähle Standard oder Premium für ein vereinbartes Update oder schreibe mir für ein individuelles Angebot.
Unterstützt du WordPress, WooCommerce und Laravel?
Ja, ebenso wie benutzerdefinierte PHP-Anwendungen. Ich überprüfe das Hosting-Setup, Abhängigkeiten und erforderlichen Zugriff, bevor ich den Update-Umfang bestätige. Große Shops und ältere Anwendungen benötigen möglicherweise ein individuelles Angebot.
Wird das Aktualisieren von WordPress oder das Installieren eines Sicherheitstools PHP2Shell patchen?
Die Aktualisierung von WordPress oder das Hinzufügen eines Sicherheitstools patcht den PHP-Laufzeitbereich nicht. Ich prüfe die PHP-Builds, die Ihre Website bedienen, und ob Ihr Hosting-Anbieter die relevanten Fixes angewendet hat.
Kannst du eine PHP-Funktion statt eines Updates deaktivieren?
Vorübergehende Konfigurationsänderungen können bestimmte Risiken reduzieren, ersetzen aber nicht vollständig die PHP2Shell-Patches. Ich erläutere verbleibende Exposition und priorisiere ein offizielles oder vom Anbieter unterstütztes Update.
Was, wenn ich Shared Hosting nutze oder eine ältere PHP-Version habe?
Beim Shared Hosting kann der Anbieter PHP-Updates steuern. Ältere Versionen erfordern eine Kompatibilitätsprüfung und Bestätigung etwaiger Backports vom Hersteller. Vor der Annahme eines Festpreis-Patch-Auftrags prüfe ich die verfügbaren Optionen.
Wird meine Website downtime oder Kompatibilitätsprobleme haben?
Updates können einen Neustart oder Wartungsfenster erfordern. Ich bereite Backups- und Rollback-Schritte vor und teste vereinbarte Workflows. Premium umfasst Staging und begrenzte Kompatibilitäts-Fixes. Kein Downtime-Garant und keine Garantie für Kompatibilität mit allen Alt-Code.
Was, wenn meine Website schon gepatcht ist oder gehackt wurde?
Wenn bereits gepatcht, dokumentiere ich den Nachweis und vermeide unnötige Änderungen. Malware-Entfernung und Incident-Response sind eigenständige Services; ein reines PHP-Update kann nicht beweisen, dass eine bestehende Kompromittierung beseitigt wurde.
Welchen Zugang benötigen Sie?
Je nach Einrichtung benötige ich ggf. temporären Hosting-Zugang, eingeschränkten SSH-Zugang sowie einen Website-Admin- oder Test-Account. Anforderungen kläre ich im Bestellchat. Gib nur notwendigen Zugang und entziehe ihn nach Abschluss.
Was bekomme ich und was zählt als Revision?
Du erhältst einen Bericht mit Feststellungen oder Änderungen, Patch-Nachweise, vereinbarte Tests und verbleibende Maßnahmen. Überarbeitungen beziehen sich auf den ursprünglichen Umfang. Weitere Websites, neue Features, größere Migrationen, vollständige Penetrationstests und bezahlte Lizenzen sind ausgeschlossen.