Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Splunk SIEM-Analyst für SOC-Überwachung und Log-Analyse
Gibt es Probleme mit Splunk? Ich richte dir Splunk SIEM ein und untersuche deine Sicherheitslogs.
Ich helfe kleinen Unternehmen, SOC-Teams und IT-Administratoren, Splunk ordnungsgemäß zum Laufen zu bringen – nicht nur installiert, sondern wirklich nützlich.
Was ich mache:
- Installation & Konfiguration von Splunk Enterprise / Splunk Cloud
- Onboarding von Daten: Windows, Linux, Firewall, AWS, Azure, Active Directory
- Erstellung von Indizes, Sourcetypes und Dateneingängen
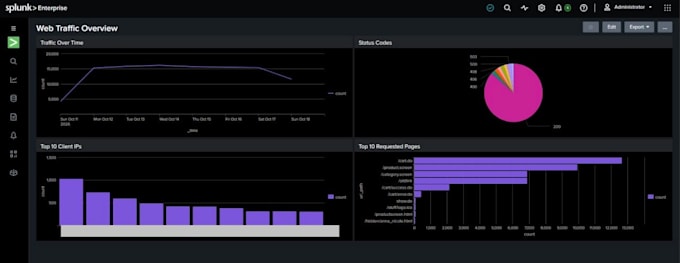
- Aufbau von Dashboards, Berichten und Echtzeit-Alarme
- Untersuchung verdächtiger Logs, fehlgeschlagener Logins, Malware- und Brute-Force-Angriffe
- Klare Berichterstattung: Was passiert ist, wozu es Risiken gibt, was zu beheben ist
Warum ich?
Ich fokussiere mich auf Sicherheit, nicht nur auf Setup. Du bekommst eine saubere, sichere, dokumentierte Splunk-Umgebung, die dein Team tatsächlich nutzen kann.
Schreibe mir vor dem Auftrag, wenn du eine große Umgebung oder eine dringende Untersuchung hast – ich antworte schnell.
Cloud-Provider:
Andere
Expertise:
Installation
•
Debuggen
•
Konfiguration
Cloud-Computing-Ressource:
Andere
Automatische Übersetzung
Was brauchen Sie zum Starten?
Dein Splunk-Zugriff oder Server-Details, welche Logs du überwachen willst und welches Problem du lösen möchtest.
Arbeitest du mit Splunk Cloud?
Ja, ich arbeite mit sowohl Splunk Enterprise als auch Splunk Cloud.
Kannst du einen Hack/Verletzung untersuchen?
Ja. Wähle Premium. Schicke mir deine Logs und deinen Zeitplan und ich untersuche es und erstelle einen vollständigen Bericht.