Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Penetrationtester, Offensive-Security-Ingenieur, Application Security, Security-Developer
Als sicherer Entwickler und Penetrationstester prüfe ich manuell deinen Quellcode auf ausnutzbare Schwachstellen und liefere saubere, einsatzbereite Patches, die deine App nicht beeinträchtigen.
Automatisierte SAST-Tools übersehen Business-Logik-Fehler und erzeugen viele Falsch-positive Meldungen. Ich kombiniere eine gründliche manuelle Linien-für-Linie-Überprüfung mit gezielter Sicherheitsanalyse über den gesamten Codebasis hinweg.
Kernprüfbereiche (einschließlich, aber nicht beschränkt auf):
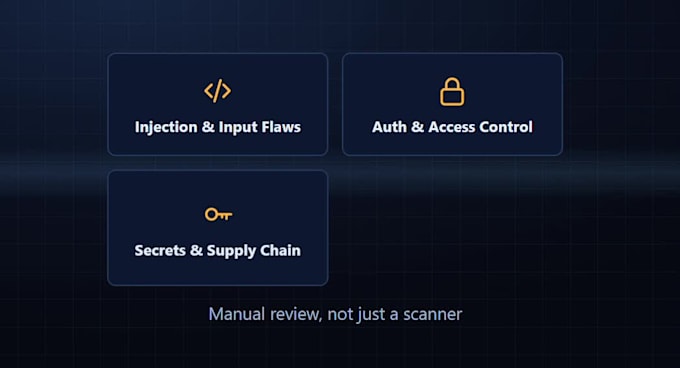
Injektion & Eingabefehler: SQLi, XSS, CSRF, SSRF, Command Injection und unsichere Deserialisierung.
Auth & Zugriffskontrolle: Fehlerhafte Authentifizierung, schwache JWT/Sitzungsbehandlung, IDOR und Privilegien-Erweiterung.
Secrets & Supply Chain: Hardcodierte API-Schlüssel, freigegebene Credentials und verwundbare Drittanbieter-Abhängigkeiten.
Individuelle Logik & Architektur: Unsichere Dateiverarbeitung, Race Conditions und Fehlkonfigurationen von API/Datenbank.
Was du erhältst:
Klarer Schwachstellenbericht mit CVSS-Schweregraden
Exakte Line-Nummern & Risiko in Klartext
Sauberer, produktionsbereiter Patch-Code-Schnipsel oder Git PR
Schreib mir vor der Bestellung deine Tech-Stack und Repo-Größe!

Entwicklungstechnologie:
JavaScript
Automatische Übersetzung
Welche Programmiersprachen und Frameworks unterstützt du?
• • Ich prüfe alle größeren Backend-, Frontend- und Mobile-Stapel – einschließlich Python (Django/Flask/FastAPI), JavaScript/TypeScript (Node.js, React, Next.js), PHP (Laravel), Java/Kotlin, C#/.NET, Go und Ruby. Schick mir deine Stack-Konfiguration, wenn du vor der Bestellung bestätigen willst.