Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
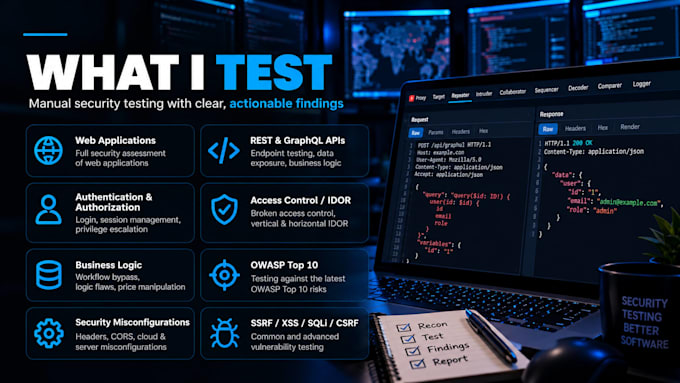
Benötigst du eine unabhängige Sicherheitsüberprüfung vor einem Launch, einer Prüfung oder einer Kunden-Sicherheitsbewertung? Ich bin ein OSCP-zertifizierter Webanwendungs-Penetrationstester und Bug-Bounty-Jäger. Ich teste deine App manuell, so wie ein Angreifer es tun würde. Nicht nur ein Scannerbericht.
WAS ICH TESTE (nur vereinbarter Umfang)
WIE I ARBEITE
Recon und Angriffssurface-Mapping, dann manuelles Testen in Burp Suite, anschließend überprüfe ich jeden Fund, um Fehlalarme zu entfernen, und erstelle den Bericht.
Ein Bericht mit validierten Funden inklusive Schweregrad, betroffene Endpunkte, Reproduktionsschritte, Beweise und Lösungsvorschläge. Falls ich innerhalb des Umfangs nichts Exploitables finde, erhältst du eine Zusammenfassung dessen, was getestet wurde.
WER ES FÜR
SaaS-Teams, Startups, Entwickler, API-Builder und kleine Unternehmen.
WAS ICH BRAUCHE
Ziel-URL, Umfang, Testkonten und API-Dokumentation (falls vorhanden).
NUR AUTORISIERTE TESTS
Du musst Eigentümer des Ziels sein oder eine schriftliche Erlaubnis zum Testen haben. Kein DoS oder zerstörerisches Testen.
Sende mir zuerst deine Scope-Beschreibung.


Anwendung testen:
Web-Applikation
Gerät:
PC
•
Mac
•
Linux
Automatische Übersetzung
Was brauchst du von mir, um anzufangen?
Die Ziel-URL, die in-scope Domains oder Endpunkte, Testkonten (idealerweise 2 pro Rolle), API-Dokumente oder eine Postman-Collection, falls vorhanden, sowie die Bestätigung, dass du Eigentümer bist oder berechtigt bist, das Ziel zu testen.
Kannst du meine API testen?
Ja. Ich teste REST- und GraphQL-APIs auf fehlerhafte Autorisierung (IDOR/BOLA), Authentifizierungsfehler, Injection, übermäßige Datenfreigabe und Rate-Limiting-Probleme. Eine Swagger/OpenAPI-Datei oder Postman-Collection hilft mir, mehr abzudecken.
Kannst du eine passwortgeschützte Anwendung testen?
Ja, und die schwerwiegendsten Probleme sind hinter der Anmeldung versteckt. Bitte stelle Testkonten bereit. Für Zugriffskontrolltests ermöglichen zwei Konten pro Rolle, zu prüfen, ob ein Nutzer auf die Daten eines anderen zugreifen kann.
Bieten Sie einen Bericht an?
Ja. Jeder Auftrag beinhaltet einen Bericht. Jeder validierte Fund hat eine Schwere, die betroffene URL oder Endpunkt, Reproduktionsschritte, Beweise und Anleitungen zur Behebung.
Ist das manuelles Testen oder ein automatischer Scan?
Es ist manuell. Ich kann Tools für Recon und Discovery verwenden, aber ich untersuche und validiere Funde per Hand in Burp Suite. Du erhältst keinen rohen Scanner-Export.
Kannst du Staging-Umgebungen testen?
Ja, und ich empfehle es. Staging ermöglicht mir eine gründlichere Prüfung ohne Risiko für Produktionsdaten oder echte Nutzer.
Was passiert, wenn du keine Schwachstellen findest?
Ich garantiere keine Funde; das hängt von deiner App und dem Umfang ab. Falls nichts Exploitables gefunden wird, erhältst du trotzdem einen Bericht, der auflistet, was getestet wurde, was ein nützlicher Beweis für deine Sicherheitslage ist.
Brauchst du eine Erlaubnis zum Testen?
Ja, immer. Du musst Eigentümer des Ziels sein oder eine schriftliche Erlaubnis vom Eigentümer haben. Ich teste keine Drittanbieter-Seiten und führe kein DoS, zerstörerisches Testen oder alles außerhalb des vereinbarten Umfangs durch.