Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Security-Analyst für Informationstechnologie
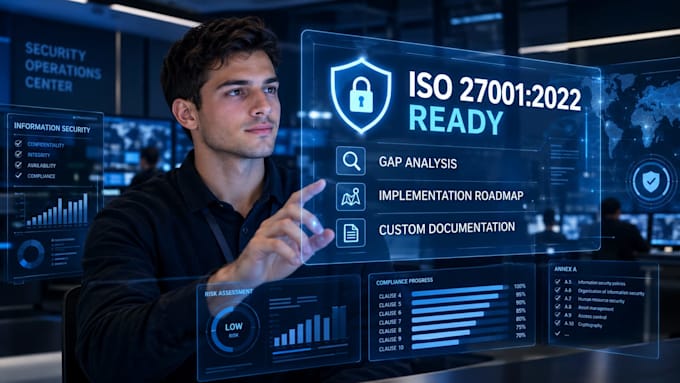
Bereitest du dich auf die ISO 27001:2022 Zertifizierung vor oder möchtest das Informationssicherheits-Managementsystem (ISMS) deiner Organisation stärken?
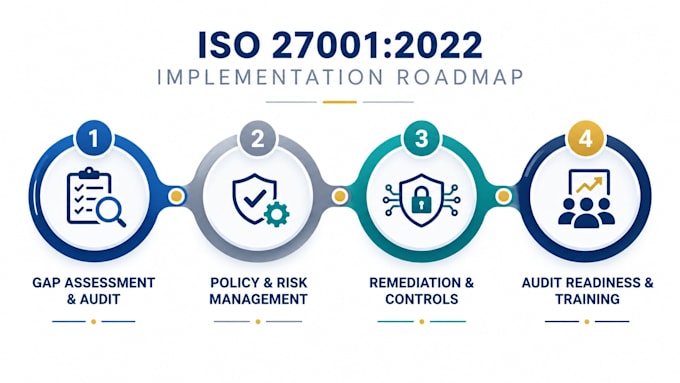
Als zertifizierter ISO 27001 Lead Auditor / Implementer mit praktischer Erfahrung im Bereich Cybersicherheit in Unternehmen (Endpunktschutz, DLP, Zugriffskontrolle und IT-Infrastruktur) biete ich strukturierte, praxisnahe und prüfungsbereite ISO 27001 Beratung, die auf deine Geschäftsbedürfnisse zugeschnitten ist.
Wobei ich dir helfen kann:
Warum dieses Gig wählen?
Bitte kontaktiere mich vor der Bestellung, damit wir deine spezifischen Anforderungen besprechen können.
Automatische Übersetzung
Stellst du eine offizielle ISO 27001 Zertifizierung aus?
Nein, offizielle ISO 27001 Zertifikate können nur von einer akkreditierten Zertifizierungsstelle (CB) ausgestellt werden. Ich helfe dir, dein Unternehmen, die Dokumentation und Kontrollen vorzubereiten, damit du den offiziellen Audit reibungslos bestehst.
Kannst du die Dokumentation an die Größe meines Unternehmens anpassen?
Absolut. Ich passe alle Richtlinien und Risiko-Bewertungsrahmen an deine spezifische Betriebsgröße, Infrastruktur und Branchenanforderungen an.
Was brauchst du von mir, um anzufangen?
Eine kurze Übersicht deiner aktuellen IT-Struktur, bestehender Sicherheitsrichtlinien (falls vorhanden) und des Umfangs deines Ziel-ISMS.