Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
Spezialist für Security und Notion-Vorlagen
Weißt du nicht, was dein Team tun soll, wenn ein Sicherheitsvorfall auftritt? Hol dir ein einsatzbereites Incident Response Playbook in Notion, damit jeder weiß, wer was wann macht.
Erstellt von einem Absolventen der Informatik und Ingenieurwissenschaften mit praktischer SOC/IR-Ausbildung (virtuelle Job-Simulation bei der Commonwealth Bank, SOC-Labor).
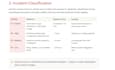
BASIS: Kernelemente: Aktivierungskriterien, P1-P4-Schweregrad-Matrix, Rollen, Triage- und Eindämmungsschritte.
STANDARD (beliebteste): Das vollständige Playbook:
Schweregrad-Matrix, Rollen, Triage, Beweisführung, Eindämmung
Kommunikationsplan außerhalb des Kanals und Kontaktliste
Regulatorischer Bezug (GDPR, HIPAA, CERT-In, UK GDPR, PIPEDA, PDPA, NIS2 und mehr)
Wiederherstellung, Nachbesprechung nach dem Vorfall, Kommunikationsvorlagen
Ransomware-Schnellanhang
Incident Log Datenbank
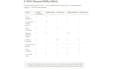
ISO 27001 / SOC 2 Zuordnung (Referenz)
PREMIUM: Standard, individuell angepasst mit deinen Rollen, Schweregraden und einem RACI-/Eskalationsplan.
Am besten geeignet für Startups, kleine Sicherheitsteams und Berater.
Nur als Referenz, keine Rechtsberatung oder Garantie für die Einhaltung von Vorschriften. Kläre das mit deinem eigenen Anwalt oder Auditor.


Dokumenttyp:
Dokumentation
•
Standard Operating Procedures (SOPs)
Branche:
Cybersicherheit
Sprache:
Englisch
Bitte informiere den Freelancer über alle Präferenzen oder Bedenken in Bezug auf den Einsatz von KI-Tools bei der Ausführung und/oder Lieferung deines Auftrags.
Automatische Übersetzung
Kann ich die Vorlage nach Erhalt noch bearbeiten?
Ja, nach dem Duplizieren vollständig bearbeitbar.
Brauche ich einen bezahlten Notion-Plan?
Nein, der kostenlose Plan funktioniert einwandfrei.
Basieren die Inhalte auf einem bestimmten Compliance-Framework?
Ja — abgestimmt auf NIST SP 800-61r2 und umfasst ISO 27001/SOC 2 Kontrollzuordnung.
Wie wird das geliefert?
Notion-Duplikat-Link, sofort einsatzbereit.
Hast du eine Zuordnung gefunden, die nicht zu deiner Framework-Version passt?
Schreib mir eine Nachricht und ich aktualisiere sie
Was ist der Unterschied zwischen den Paketen?
Basic deckt die wichtigsten Response-Elemente ab (Aktivierung, Schweregrad, Rollen, Triage, Eindämmung). Standard fügt Beweisverwaltung, regulatorische Referenzen, Wiederherstellung, Kommunikationsvorlagen und einen Arbeits-Tracker hinzu. Premium erweitert um Compliance-Mapping sowie eine vollständige Erweiterung von Schweregrad, Eskalation und RACI
Ist das Compliance-Mapping audit-zertifiziert?
Nein. Das ISO 27001:2022 und SOC 2 Mapping ist eine verifizierte Ausgangsreferenz, um deine Vorbereitung zu beschleunigen, aber keine Zertifizierungs-Garantie. Bestätige die endgültigen Kontrollzuordnungen immer mit deinem eigenen Auditor, bevor du sie als Audit-Beweis einreichst
Sind die regulatorischen Fristen rechtlich garantiert?
Nein. Die Meldefenster für GDPR, CERT-In, PIPEDA und andere werden als Ausgangsreferenz bereitgestellt und bei Redaktionsschluss überprüft, ändern sich aber. Kläre die aktuellen Verpflichtungen mit deinem eigenen Rechtsberater, bevor du dich auf sie verlässt.
Bieten Sie Revisionen an?
Ja, Revisionen pro Paket sind in der Preistabelle aufgeführt. Schreib mir zuerst, wenn du etwas außerhalb der Standardanpassung brauchst, wie eine branchenspezifische Version.


