Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Microsoft 365- und Azure-Security-Engineer
Dein SIEM soll Incidents reduzieren, nicht multiplizieren. Ich richte neue Microsoft Sentinel-Workspaces ein und behebe bestehende, die Analysten mit Noise überschwemmen oder das Budget durch Ingestion sprengen.
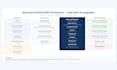
Was ich mache: Health Checks (stille Regeln, doppelte Defender XDR-Incidents, Ingestionskosten pro Tabelle und Quelle), benutzerdefinierte KQL-Analytik-Regeln mit Mapping auf MITRE ATT&CK und vollständiger Entitätszuordnung, False-Positive-Tuning mit Watchlisten statt Regeln abzuschalten, Logic Apps-Playbooks zur Anreicherung und Eindämmung, sowie komplette Greenfield-Deployments mit Connectors, Workbooks und dokumentierter Übergabe.
Jede Regel wird vor der Übergabe gegen simulierte Angriffe validiert, und alles wird als ARM-Vorlagen in Git geliefert, damit dein Team es prüfen und bei Bedarf zurücksetzen kann.
Hintergrund: AZ-500 Zertifizierung, 2 Jahre im Azure Security Premier Support im Umgang mit Sentinel- und Defender-Fällen zusammen mit den Microsoft-Produktteams. Keine Produktionänderung ohne deine schriftliche Freigabe. NDA willkommen.


Cloud-Provider:
microsoft azure
Expertise:
Debuggen
•
Konfiguration
Cloud-Computing-Ressource:
Security Groups
Automatische Übersetzung
Welchen Zugang benötigen Sie?
Sentinel Reader für den Health Check. Beitragender in der Sentinel-Resource-Gruppe nur bei schriftlicher Freigabe deiner Änderungen.
Welche Logquellen kannst du verbinden?
Entra ID, Defender XDR, Office 365, Defender for Cloud und Firewalls wie Palo Alto oder Fortinet über CEF/AMA. Weitere Quellen auf Anfrage.
Erhöht das meine Azure-Rechnung?
Keine Überraschungen. Ich schätze das Commitment-Level, setze die Tabellenaufbewahrung fest und füge eine tägliche Volumenwarnung hinzu, damit die Ingestionskosten vorhersehbar bleiben.


