Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
DevOps Cloud SRE
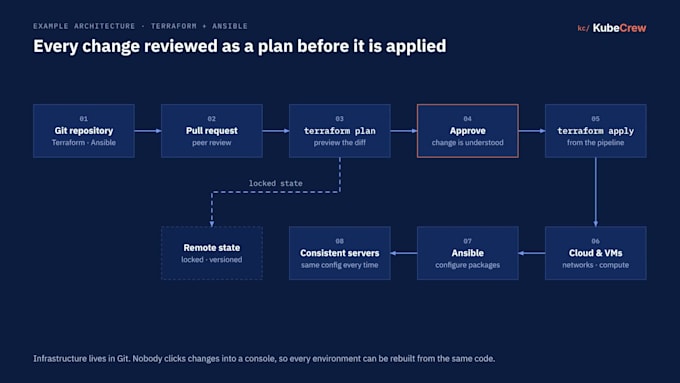
Klickbare Änderungen in einer Cloud-Konsole funktionieren, bis niemand mehr weiß, was sich geändert hat. Ich stelle deine Infrastruktur in Git, damit jede Änderung als Plan vor der Anwendung überprüft wird.
Was du bekommst:
Terraform-Module für Netzwerke, Compute und Datenbanken
Remote-State, versioniert und gesperrt
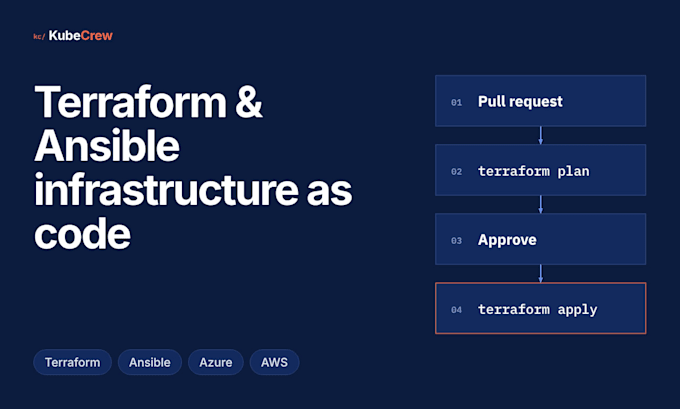
Terraform-Plan bei jedem Pull Request veröffentlicht
Anwendung nur aus der Pipeline, nach Freigabe
Ansible-Rollen, damit jeder Server dieselbe Konfiguration erhält
Drift-Detection, die Console-Änderungen kennzeichnet
Dokumentation, der dein Team folgen kann
Clouds: Azure und AWS. CI: GitHub Actions, GitLab CI, Azure DevOps
Wie ich arbeite:
1. Verstehen: Was heute existiert und was nicht kaputt gehen darf
2. Planen: Eine klare Abfolge mit sichtbaren Kompromissen
3. Wartbar halten: Module, die dein Team erweitern kann
Sicherheit: Ich verwende nur minimal privilegierte Zugriffe, die du mir erteilst. State-Dateien und Secrets bleiben in deinem Konto.
Nicht sicher, welches Paket passt? Schreibe mir, was du heute im Einsatz hast, bevor du bestellst.

Tools:
Docker
•
GitLab
•
GitHub
•
CircleCI
•
BitBucket
Framework:
Npm
•
Terraform
•
Pulumi
•
Ansible
•
Koch
Programmiersprache:
Bash
•
Python
•
Golang
•
PowerShell
•
Andere
Expertise:
Installation
•
Migration
•
Konfiguration
Automatische Übersetzung
Kannst du meine bestehenden Ressourcen in Terraform übernehmen?
Ja, mit dem Import-Extra. Ich importiere sie in den State und bestätige, dass der Terraform-Plan vor der Anwendung keine Änderungen zeigt.
Wo wohnt der State?
In deinem Konto: ein Azure Storage-Container oder ein S3-Bucket, mit Sperrung. Nichts landet auf meiner Seite.
Brauche ich Ansible?
Nur, wenn du VMs betreibst. Für Managed Services und Container reicht Terraform in der Regel aus.
Wird die Anwendung die Produktion lahmlegen?
Jede Änderung wird zuerst als Plan angezeigt und erst nach deiner Freigabe angewendet. Riskante Änderungen gehen zuerst ins Staging.