Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Penetrationstester, NASA VDP Hall of Fame, HTB CPTS
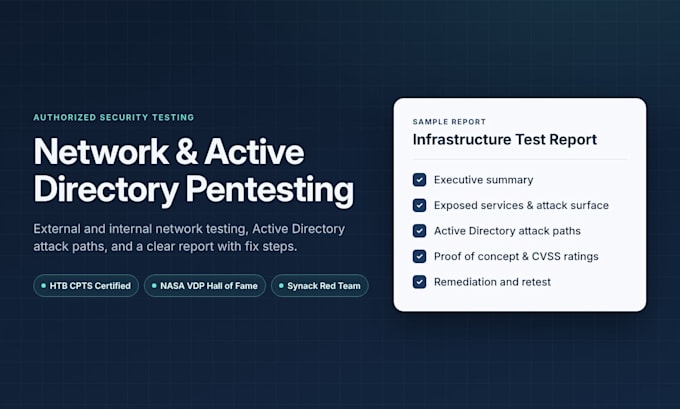
Möchtest du wissen, wie ein Angreifer in dein Netzwerk eindringen könnte und wie weit er nach dem Zugriff gehen könnte? Ich teste deine externe und interne Infrastruktur sicher und mit deiner schriftlichen Genehmigung und zeige dir genau, was du beheben musst.
WER ICH BIN
- HTB Certified Penetration Testing Specialist (CPTS), spezialisiert auf Angriffe auf Netzwerk und Active Directory
- geprüfter Member des Synack Red Team
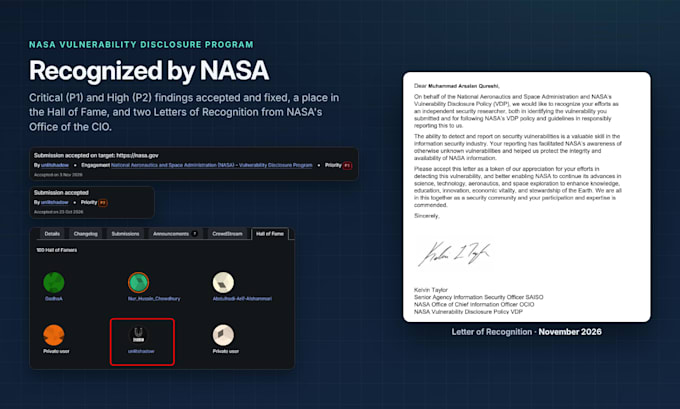
- Hall of Fame des NASA Vulnerability Disclosure Programs (Critical P1 und High P2 findings)
WAS ICH TESTE
- External: öffentlich zugängliche Server, exponierte Dienste und schwache Konfigurationen
- Internal (Premium): Netzwerksegmentierung, laterale Bewegungen und Privilegienerhöhung
- Active Directory (Premium): Fehlkonfigurationen, schwache Berechtigungen und Angriffswege zum Domain-Administrator
WAS DU BEKOMMST
- Ein professioneller PDF-Bericht: Überblick, Findings bewertet nach CVSS, Proof of Concept und Schritt-für-Schritt-Fixes
- Manuell geprüfte Ergebnisse, nie Rohscanner-Ausgabe
- Eine kostenlose Retest, nachdem du die Probleme behoben hast (Standard und Premium)
WIE ES FUNKTIONIERT
Ich teste nur Systeme, die dir gehören oder für die du eine Genehmigung hast, und ich lasse mir dies schriftlich bestätigen und die Scope-Definition absegnen. Interne Tests erfolgen remote über ein VPN oder Jump-Box, die du bereitstellst.

Gerät:
Desktop
•
Laptop
•
Server
Betriebssysteme:
Windows
•
Linux
Automatische Übersetzung
Benoetigst du meine Erlaubnis?
Ja. Ich teste nur Systeme, die dir gehören oder für die du eine Genehmigung hast, und ich lasse mir dies vorher schriftlich bestätigen.
Wird das Testen meine Hosts/Netzwerk unterbrechen?
Nein, kein DoS oder destruktives Testen. Eine Staging-Kopie ist bevorzugt, und ein aktuelles Backup wird empfohlen.
Wirst du nur einen Scanner laufen lassen?
Nein. Jede Finding wird manuell verifiziert und du bekommst einen schriftlichen Bericht, kein roher Scanzustand.
Kannst du hacken oder ein Konto wiederherstellen?
Nein. Ich führe nur autorisierte Tests von Systemen durch, die du besitzt.
Musst du vor Ort kommen?
Nein. Interne Tests erfolgen remote über ein von dir bereitgestelltes VPN oder Jump-Box.