Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Penetration Tester, AppSec- und Cybersecurity-Berater
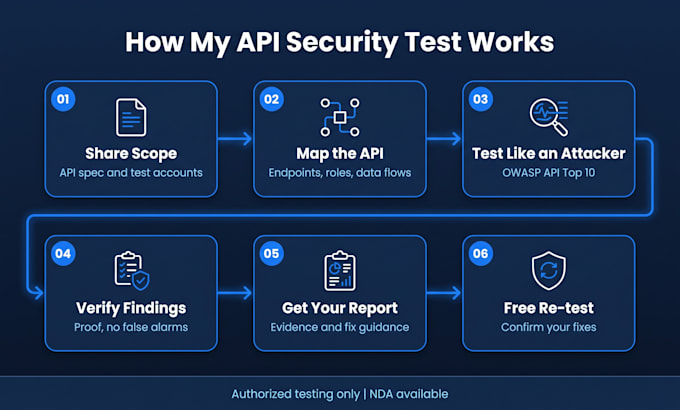
APIs sind der gängigste Weg, wie Angreifer an deine Daten gelangen. Ich teste deine REST- oder GraphQL-API so, wie es ein echter Angreifer tun würde, und liefere dir danach einen klaren Bericht, den deine Entwickler umsetzen können.
WAS ICH TESTE (OWASP API Security Top 10)
Broken object and function level authorization (BOLA/IDOR)
Broken authentication, JWT und Token-Schwachstellen
Übermäßige Datensichtbarkeit und Massenzuweisung
Fehlende Ratenbegrenzung und Missbrauch von Ressourcen
Injektion und Eingabevalidierungsprobleme
Sicherheitsfehlkonfiguration und offengelegte Endpunkte
GraphQL-Introspection, Tiefe und Batch-Abuse
WAS DU BEKOMMST
Technischer Bericht mit Request/Response-Nachweisen für jede Feststellung
CVSS-Risiko-Bewertung und schrittweise Behebungsanleitung
Managementzusammenfassung
Kostenlose Nachtests von behobenen Problemen (Standard und Premium)
TOOLS
Burp Suite, Postman, OWASP ZAP, ffuf, jwt_tool, plus manuelle Tests.
ÜBER MICH
MS in Information Security, 3+ Jahre Erfahrung, 100+ getestete Web-Apps und APIs, ehemaliger SOC-Teamleiter. Abgeschlossenes API Penetration Testing Training (APIsec University). Zertifiziert: eJPT, PEH, Security+.
NUR AUTORISIERTE TESTS
Ich teste nur APIs, die dir gehören oder für die du eine Genehmigung hast zu testen. NDA verfügbar.
Schreibe mir vor der Bestellung, damit wir den Umfang bestätigen können.


Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
.Net
•
C#
•
Django
•
JavaScript
•
Node.js
Gerät:
PC
•
Mac
•
Linux
•
iPhone
•
Android-Mobiltelefon
Automatische Übersetzung
Brauchst du eine Genehmigung vor dem Testen?
Ja. Ich teste nur APIs, die du besitzt oder für die du eine Autorisierung zum Testen hast, und ich sende vor dem Start ein kurzes Scope-Formular.
Was brauchst du von mir?
Eine OpenAPI/Swagger-Datei oder Postman-Sammlung, die Basis-URL und Testkonten für jede Benutzerrolle.
Wird das Testen meine API beeinträchtigen?
Tests sind standardmäßig nicht destruktiv. Ich empfehle eine Staging-Umgebung, und wir stimmen zuerst Laufzeitbeschränkungen und Zeitfenster ab.
Testest du auch GraphQL?
Ja: Introspektion, Abfragetiefe, Batch-Verarbeitung und Autorisierungsprüfungen.
Was enthält der Bericht?
Befunde mit Schweregrad, Beweisen, Auswirkungen und Behebungs-Schritten, plus ein Executive Summary zu Standard und Premium.
Sind meine Daten vertraulich?
Ja. NDA auf Wunsch verfügbar und alle Testdaten werden nach Lieferung gelöscht.