Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Penetration Tester, AppSec- und Cybersecurity-Berater
Ist deine Webanwendung wirklich sicher? Ich teste sie so, wie es ein echter Angreifer tun würde, und gebe dir dann einen klaren Bericht, den deine Entwickler umsetzen können.
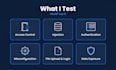
WAS ICH TESTE (OWASP Top 10)
- Broken Access Control und IDOR
- Injection (SQLi, XSS, Befehlsinjektion)
- Authentifizierung und Session-Fehler
- Sicherheitskonfiguration
- Geschäftslogik- und Dateiupload-Probleme
- Lecks bei sensiblen Daten
WAS DU BEKOMMST
- Technischer Bericht mit Screenshots und Belegen für jeden Befund
- CVSS-Risikobewertung und schrittweise Behebungsanleitungen
- Executive Summary für das Management
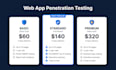
- Kostenlose Nachprüfung der behobenen Issues (Standard und Premium)
WERKZEUGE
Burp Suite, OWASP ZAP, Nmap, SQLMap, ffuf, plus manuelles Testing.
ÜBER MICH
MS in Information Security, über 3 Jahre Erfahrung, 100+ Web-Apps und APIs getestet, ehemaliger SOC-Teamlead. Zertifiziert: eJPT, PEH, Security+.
NUR AUTORISIERTE TESTS
Ich teste nur Anwendungen, die du besitzt oder für die du eine Testfreigabe hast. NDA auf Wunsch.
Schreibe mir vor der Bestellung, damit wir den Umfang bestätigen können.


Anwendung testen:
Web-Applikation
Gerät:
PC
•
Mac
•
Linux
•
iPhone
•
Android-Mobiltelefon
Automatische Übersetzung
Brauchst du eine Genehmigung vor dem Testen?
Ja. Ich teste nur Anwendungen, die dir gehören oder für die du eine Autorisierung zum Testen hast, und vor dem Start schicke ich dir ein kurzes Scope-Formular.
Wird der Test meine Anwendung kaputt machen?
Testing ist standardmäßig nicht destruktiv. Ich empfehle eine Staging-Umgebung und wir vereinbaren zuerst Zeitfenster.
Was enthält der Bericht?
Befunde mit Schweregrad, Beweisen, Auswirkungen und Behebungs-Schritten, plus ein Executive Summary zu Standard und Premium.
Nutzen Sie Schwachstellen aus?
Nur um Auswirkungen sicher zu zeigen, ohne Daten zu zerstören oder Denial of Service zu verursachen.
Sind meine Daten vertraulich?
Ja. NDA auf Wunsch verfügbar und alle Testdaten werden nach Lieferung gelöscht.
Testest du auch APIs und Mobile Apps?
APIs, die die Web-App unterstützen, sind eingeschlossen. Spezielle API- und Mobile-Tests sind separate Gigs.


