Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
DevOps- und DevSecOps-Ingenieur AWS, Kubernetes
Bist du besorgt, dass Hacker deinen Code stehlen oder Malware in deine Docker-Images einschleusen?
Viele Entwickler bauen schnelle CI/CD-Pipelines, vergessen aber, sie abzusichern. Als DevSecOps-Ingenieur integriere ich Sicherheit direkt in deinen Bereitstellungsprozess, ohne dich auszubremsen.
Was ich dir erledige:
Warum du mich wählen solltest?
Ich bin ein engagierter DevSecOps-Ingenieur mit praktischer Erfahrung in der Sicherung von Cloud-Umgebungen (AWS) und Kubernetes-Clustern. Ich baue nicht nur Pipelines; ich baue sichere Pipelines.
Lass uns reden! Schick mir eine Nachricht mit deinem aktuellen Setup, bevor du bestellst.
️TOOLS
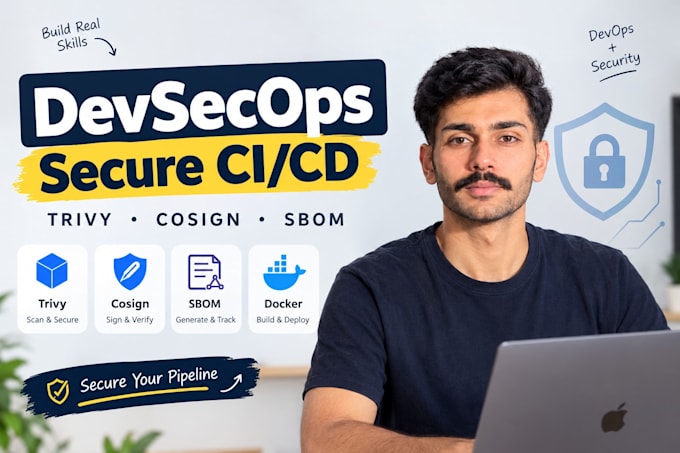
GitHub Actions, GitLab CI, Jenkins, Argo CD, Trivy, Cosign, Gitleaks, SonarQube, Docker, Kubernetes, Helm, Terraform, Ansible, AWS, Azure.
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Andere
Frameworks:
Terraform
•
Ansible
Programmiersprache:
Bash
•
C
•
Python
Expertise:
Installation
•
Entwicklung
•
Konfiguration
Automatische Übersetzung
Wird das meine Deployments verlangsamen?
Nein. Sicherheitsscans laufen, wo möglich, parallel, und ich passe die Schwellenwerte an deine Risikotoleranz an. Die meisten Pipelines verlängern den Build nur um 2–4 Minuten.
Ich habe bereits eine CI/CD-Pipeline. Kannst du Sicherheit hinzufügen?
Ja. Ich integriere Trivy, Cosign, SBOM und Gitleaks in bestehende GitHub Actions, GitLab CI oder Jenkins Pipelines.
Arbeitest du mit privaten Repositories?
Ja. Füge mich als Kollaborateur hinzu oder gib mir temporären Zugriff. Auf Wunsch unterschreibe ich eine NDA.
Was, wenn ich Docker oder Kubernetes nicht nutze?
Der Pipeline funktioniert trotzdem. Ich scanne Quellcode, Abhängigkeiten und Artefakte auch ohne Container. Schreib mir mit deinem Stack, ich bestätige es.
Welches CI/CD-Tool soll ich wählen?
Wenn du unsicher bist, empfehle ich GitHub Actions für Einfachheit oder GitLab CI für integrierte Sicherheit. Ich berate dich basierend auf deinem bestehenden Stack.
Bekomme ich den Quellcode und die Konfigurationsdateien?
Ja. Jede Pipeline-Datei, Scan-Konfiguration und Dokumentation wird dir übergeben, du besitzt alles.
Was passiert, wenn nach der Lieferung etwas kaputt geht?
Premium beinhaltet 7 Tage Support nach der Lieferung. Für Basic und Standard biete ich eine kostenlose Korrektur innerhalb von 3 Tagen nach Lieferung an.
