Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
Cybersecurity-Experte spezialisiert auf SIEM und Compliance
Automatisiere deine Microsoft Sentinel Vorfallsreaktion mit einer funktionierenden Azure Logic Apps-Pipeline, die für dich gebaut und von dir bereitgestellt wird.
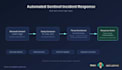
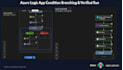
Vorfälle häufen sich, Entity-Daten liegen in JSON verborgen, und manuelle Triagen kosten dein Team Zeit. Ich erstelle eine Logic App-Automatisierung, die einen echten Sentinel-Vorfall in eine automatisierte Reaktion verwandelt: Entity-Extraktion, optionale Bedrohungs-Intelligenz-Anreicherung und eine Benachrichtigungs- oder Ticketing-Aktion.
Was du bekommst:
So funktioniert es:
Gib mir deine Entity-Typen und die Zielaktion (Teams, E-Mail, Webhook oder Ticketing-Plattform). Ich baue und teste die Pipeline und liefere dann die Vorlage plus Dokumentation.
Hinweis zum Umfang:
Dies liefert eine Vorlage für DEINE Umgebung. Ich benötige niemals Zugriff auf deinen Live Sentinel-Arbeitsbereich oder deine Anmeldedaten.
Hintergrund:
Praktische Erfahrung mit Sentinel- und Logic Apps-Automatisierung, VirusTotal-Anreicherung, bedingter Reaktionslogik und OAuth-authentifizierten API-Integrationen, getestet End-to-End gegen eine Live-ServiceNow-Instanz.
Schreib mir zuerst, wenn du unsicher bist, welches Paket passt.


Cloud-Provider:
microsoft azure
Automatische Übersetzung
Q: Brauche ich Zugriff auf meinen Sentinel-Arbeitsbereich oder Sicherheits-Tools?
A: Nein. Ich erstelle und teste anhand realistischer Beispieldaten und liefere eine Vorlage und eine Einrichtungsanleitung, damit du sie in deiner eigenen Umgebung bereitstellen kannst. Ich benötige niemals Anmeldedaten oder Live-Zugriff auf deinen Tenant.
Q: Muss Sentinel bereits eingerichtet sein, um das zu bestellen?
A: Es hilft, ist aber nicht erforderlich. Wenn du deine Bereitstellung noch planst, kann ich gegen Standard- Sentinel-Vorfall- und Entity-Formate bauen, sodass die Vorlage bereit ist, wenn du es bist.
Q: Beinhaltet das Premium-Paket eine individuelle Plattform-Integration — speziell ServiceNow?
A: ServiceNow ist ein bewährtes Beispiel, das End-to-End mit echter Ticket-Erstellung getestet wurde. Für eine andere Plattform passe ich das OAuth-Muster in Premium an deine API an. Andere Authentifizierungsmethoden (API-Schlüssel, Basic Auth)? Notiere das in deiner Bestellung.
Q: Funktioniert das speziell mit Microsoft Sentinel oder auch mit anderen SIEMs?
A: Dieses Gig ist speziell für die Sentinel-Vorfall- und Entity-Struktur sowie Azure Logic Apps gebaut. Es ist keine generische SIEM-unabhängige Lösung.
Q: Kannst du die Schweregrenze oder Entity-Typen anpassen?
A: Ja — das wird während deines Scoping-Calls besprochen und in der gelieferten Vorlage berücksichtigt. Standard- und Premium-Tiers beinhalten diese Anpassung standardmäßig.
Q: Sind die Kosten für Azure-Ressourcen (Logic Apps, Konnektoren usw.) enthalten?
A: Nein — dieses Gig umfasst nur den Aufbau und die Lieferung. Die Kosten für Azure-Laufzeit (Logic Apps-Ausführungen, API-Verbindungen, Nutzung von Drittanbieter-APIs wie VirusTotal) werden direkt von Microsoft/dem entsprechenden Anbieter in Rechnung gestellt, getrennt von diesem Gig.
Q: Was, wenn ich Probleme bei der eigenen Bereitstellung der Vorlage habe?
A: Jedes Paket beinhaltet Überarbeitungen im Rahmen seines Umfangs (siehe Paketdetails), um Probleme mit der gelieferten Vorlage zu beheben. Für fortlaufenden Support darüber hinaus können wir eine separate Vereinbarung treffen.
Q: Brauche ich Details über meine Organisation oder Sicherheitskonfiguration?
A: Nur das, was notwendig ist, um den Build richtig zu scopen (Entity-Typen, Zielplattform, etwaige Schweregradpräferenzen) — nichts über deine tatsächlichen Vorfälle, Nutzer oder Infrastruktur. Ich baue anhand realistischer Beispieldaten, nicht deiner Live-Umgebung.
Q: Wie ist deine Erfahrung mit Sentinel und Logic Apps?
A: Ich halte CySA+, CASP und habe praktische Erfahrung im Aufbau und Testen von Sentinel-integrierten Logic App-Automatisierungen, inklusive echter Entity-Extraktion, Bedrohungs-Intelligenz-Anreicherung und OAuth-authentifizierten API-Integrationen gegen eine Live-ServiceNow-Instanz.
Q: Kann die Automation mir eine E-Mail schicken, wenn eine IP markiert wird?
A: Ja. Sie sendet eine E-Mail an die markierte IP, die Anzahl der Erkennungen und einen VirusTotal-Link, und Premium fügt einen Genehmigen/Abweisen-Schritt hinzu. Mit Outlook.com erstellt; um Office 365 Outlook zu verwenden, folge den Austauschschritten in der Setup-Anleitung.


