Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Automatische Übersetzung
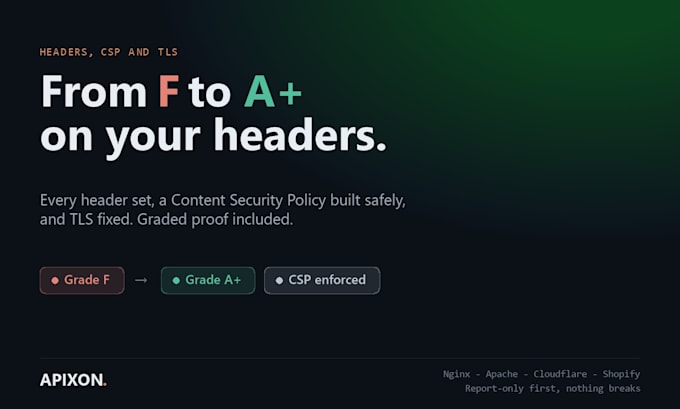
securityheaders.com hat dir eine F gegeben. Das Sicherheitsfragebogen deines Kunden fragt nach CSP. Oder dein Zahlungsanbieter möchte wissen, welche Skripte auf deinem Checkout laufen. Alles die gleiche Aufgabe.
WAS ICH MACHE
Stelle jeden Header ein, der wichtig ist, mit Werten, die zu deiner Seite passen, statt einer Copy-Paste-Liste
Inventarisiere alle Drittanbieter-Skripte auf deiner Seite; die meisten Besitzer sind überrascht von der Anzahl
Erstelle eine Content Security Policy zunächst im report-only Modus, damit nichts kaputt geht
Beobachte eine Woche lang die Verletzungsberichte, passe die Policy an, und schalte dann auf enforce um
Behebe TLS: 1.3, moderne Chiffren, korrekte Kette, HSTS mit Preload, wenn du möchtest
WAS DU BEKOMMST
Deine Bewertung vorher und nachher, von securityheaders.com und SSL Labs, plus die vollständige Skript-Inventar als Tabelle.
Warum CSP wichtiger ist, als die meisten denken: Es ist die Kontrolle, die verhindert, dass ein kompromittiertes Drittanbieter-Skript deinen Checkout ausliest. Es ist auch der Beweis hinter der SAQ A-Eignungskriterium, das dich auffordert zu bestätigen, dass Skripte deine Zahlungsseite nicht gefährden können.
Funktioniert auf Nginx, Apache, Cloudflare Workers, Shopify, WordPress, Next.js und Vercel.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Website Security Fixes not just scans
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Zerbricht CSP meine Analytics oder Chat-Widget?
Nicht so, wie ich es mache. Report-only kommt zuerst, und nichts wird durchgesetzt, bis die Verletzungsberichte ruhig sind.
Ich bin bei Shopify und kann keine Header bearbeiten.
Einige können gesetzt werden, andere nicht. Schick mir zuerst die URL, dann sage ich dir genau, welche, und mach dann, was die Plattform erlaubt.
Kannst du eine A-plus-Bewertung garantieren?
Bei den meisten Stacks ja. Wenn deine Plattform einschränkt, was gesetzt werden kann, sage ich dir das vor deiner Bestellung, nicht danach.
