Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Linux- und Windows-Systemadministrator, Docker, Ansible
Dein neuer VPS ist standardmäßig offen: Passwort-Login aktiviert, root exponiert, keine Firewall, kein Schutz gegen Bots, die im Internet nach schwachen Servern suchen.
Ich härte deinen Linux-Server (Debian, Ubuntu, CentOS, Rocky oder AlmaLinux) gegen die häufigsten automatisierten Angriffe ab.
Was du bekommst (je nach Paket):
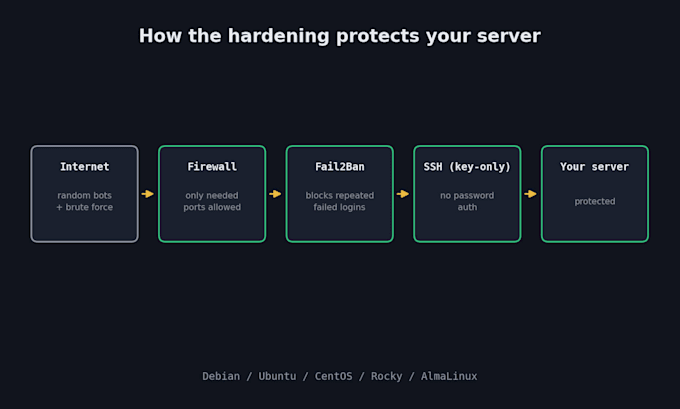
- SSH nur mit Schlüssel-Login, root-Login deaktiviert
- Firewall so konfiguriert, dass nur der benötigte Traffic erlaubt ist
- Fail2Ban blockiert wiederholte fehlgeschlagene Logins
- Vollständiges System-Update (Standard & Premium)
- Schriftlicher Bericht über jede Änderung (Standard & Premium)
- nmap Port-Scan, um sicherzustellen, dass nichts Unerwartetes exponiert ist (Premium)
Für Entwickler, kleine Unternehmen und Selbst-Hoster, die gerade einen VPS gemietet haben und ihn vor dem Einsatz wichtiger Dienste absichern möchten.
Nicht enthalten: App-Level-Fixes, Incident Response bei bereits gehackten Servern, SELinux-Policy-Arbeiten bei RHEL-Derivaten, Windows-Server.
Root- oder sudo-SSH-Zugang erforderlich, bevor ich beginne.


Server:
Virtueller privater Server
•
Andere
Betriebssysteme:
Linux
Automatische Übersetzung
Benötigen Sie Root-Zugriff auf meinen Server?
Ja, funktionierender SSH-Zugang mit root- oder sudo-Rechten. Ich brauche keine weiteren Kontopasswörter, nur Zugriff auf den Server.
Wird das meine Website oder App beeinflussen?
Nein, solange alles richtig läuft. Ich härte nur die OS-Schicht (SSH, Firewall, Fail2Ban) ab, nicht deinen App-Code oder die Datenbank.
Unterstützt du CentOS, Rocky Linux oder AlmaLinux?
Ja, für SSH, Firewall und Fail2Ban. SELinux-Policies konfiguriere ich bei diesen Distros noch nicht, schreib mir zuerst, falls du das brauchst.
Mein Server wurde schon gehackt, kannst du helfen?
Dieses Gig ist präventives Härten, keine Incident Response. Schreib mir vor der Bestellung, damit ich dich in die richtige Richtung weisen kann.
Was, wenn ich nach den Änderungen ausgesperrt werde?
Ich teste den SSH-Zugang vor Abschluss der Lieferung, um sicherzugehen, dass du nicht ausgesperrt wirst, und dokumentiere die Originalkonfiguration für Rollbacks.
Kannst du auch Bugs in meiner App beheben?
Das liegt außerhalb dieses Gigs. Schreib mir, und ich kann dir ein separates Angebot machen, falls es Sinn macht.
Wie lange dauert es?
Lieferzeit ist pro Paket angegeben (2-3 Tage), aber die praktische Arbeit dauert in der Regel 1-3 Stunden, sobald ich Zugriff habe.