Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
DevSecOps-Ingenieur
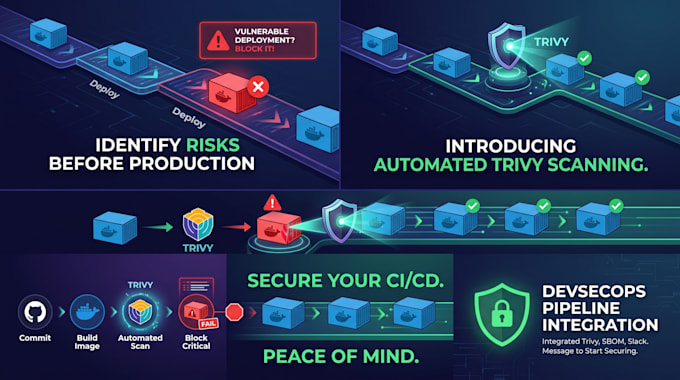
Sichere deine CI/CD-Pipeline mit automatisiertem Schwachstellen-Scanning
Stellst du unsichere Container bereit? Sicherheit sollte kein nachträglicher Gedanke oder Engpass sein. Ich werde automatisierte DevSecOps-Tools direkt in deine CI/CD-Pipelines integrieren, damit du Schwachstellen erkennen kannst, bevor sie in Produktion gehen.
Als erfahrener Site Reliability Engineer lege ich Wert auf nahtlose Integration. Ich baue Sicherheits-Pipelines, die Entwickler wirklich nutzen wollen, ohne deinen Deployment-Prozess zu stören.
Was ich für dich tun kann:
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
BitBucket
Frameworks:
Terraform
Cloud-Provider:
Amazon Web Services
•
Google Cloud Platform
Programmiersprache:
Python
Expertise:
Installation
•
Entwicklung
•
Konfiguration
