Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Automatische Übersetzung
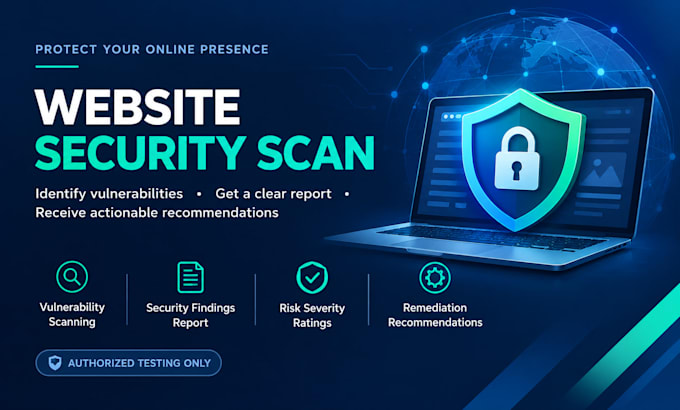
Ich führe einen autorisierten Sicherheits-Scan durch, um mögliche Schwachstellen und Sicherheitslücken in deiner Online-Präsenz zu identifizieren.
Mein Service umfasst:
Dieser Service kann Geschäftsinhabern, Bloggern und Betreibern von Web-Anwendungen helfen, potenzielle Sicherheitsrisiken besser zu verstehen.
Was du erhältst: Ein strukturierter Sicherheitsbericht mit Feststellungen und vorgeschlagenen Abhilfemaßnahmen entsprechend dem von dir gewählten Paket.
Wichtig: Du musst das Ziel besitzen oder eine ausdrückliche Genehmigung zur Durchführung der Tests haben. Bitte gib die Ziel-URL an und bestätige deine Autorisierung, bevor die Arbeiten beginnen. Der Test bleibt innerhalb des vereinbarten Rahmens. Kein Scan kann garantieren, dass jede Schwachstelle erkannt wird. Behebungen sind nicht enthalten, es sei denn, sie werden separat vereinbart.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Cybersecurity Enthusiast
Sprachen
Automatische Übersetzung
