Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
DevSecOps Engineer, Kubernetes, Linux-Härtung und Firewalls
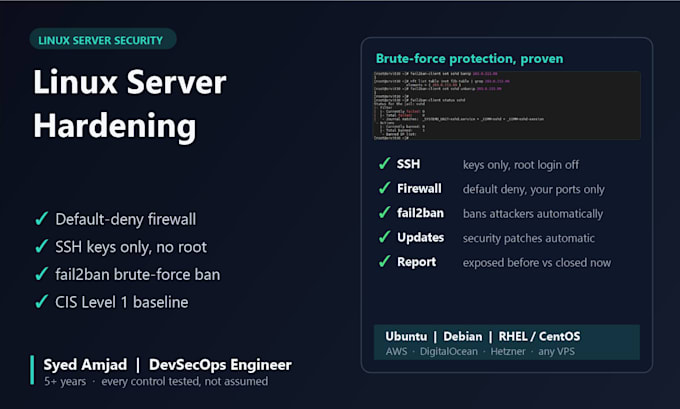
Benötigst du von Anfang an einen Linux-Server, der sicher ist, oder ist deiner schon von Bots angegrabscht? Ich richte dein Linux-VPS oder Cloud-Server ein, sichere ihn und härte ihn, ohne dich auszusperren.
Was ich mache:
Jede Änderung wird vorher gesichert und getestet, damit deine Seite online bleibt.
Warum ich: Ich habe eine produktionsreife Firewall-Automatisierungsplattform für eine große Linux-Flotte aufgebaut (iptables, ipset, Python, Ansible) mit Backup und Rollback bei jedem Deploy. Dadurch wurden Deployments dreimal schneller.
Funktioniert mit: Ubuntu, Debian, CentOS und RHEL auf AWS, DigitalOcean, Hetzner, Linode oder jedem VPS.
Bitte schreibe mir vor der Bestellung, damit ich deinen Server prüfen und das passende Paket vorschlagen kann.
Server:
Virtueller privater Server
•
Nginx
•
Web-Server
Betriebssysteme:
Linux
•
Unix
Automatische Übersetzung
Verliere ich während der Härtung den Zugriff auf meinen Server?
Nein. Ich halte eine zweite Sitzung offen, füge deine IP zuerst zur Allowlist hinzu und wende Firewall-Änderungen mit automatischem Rollback an, falls die Verbindung abbricht.
Brauchst du Root-Zugriff?
Ein temporärer sudo-Benutzer reicht aus. Du kannst ihn entfernen, sobald die Arbeit erledigt ist, und ich erinnere dich daran.
Läuft mein Server mit Docker. Wird die Firewall meine Container beeinträchtigen?
Nein. Docker verwaltet seine eigenen iptables-Regeln, daher filtere ich den Container-Verkehr in der DOCKER-USER-Kette und teste jeden veröffentlichten Port, bevor ich ihn übergebe.