Ich entwerfe ein sicheres, skalierbares AWS VPC-Netzwerk

Einige Informationen wurden automatisch übersetzt.

Äthiopien

Ich spreche Amharisch, Englisch

Cloud-Architekt, AWS, Azure, DevOps-Ingenieur

Cloud-Architekt und DevOps-Engineer mit über 12 Jahren ICT-Erfahrung in AWS, Azure, Kubernetes, Docker, Terraform, Ansible und Red Hat OpenShift. Ich entwerfe sichere, skalierbare, hochverfügbare und ...
Über diesen Service


Hast du Schwierigkeiten mit einem unordentlichen, unsicheren oder nicht skalierbaren AWS-Netzwerk? Lass uns das beheben.


Ich bin ein AWS Cloud Engineer mit über 6 Jahren IT-Erfahrung und spezialisiere mich auf das Design sicherer, produktionsbereiter VPC-Architekturen für Startups und wachsende Unternehmen.


Was du bekommst:

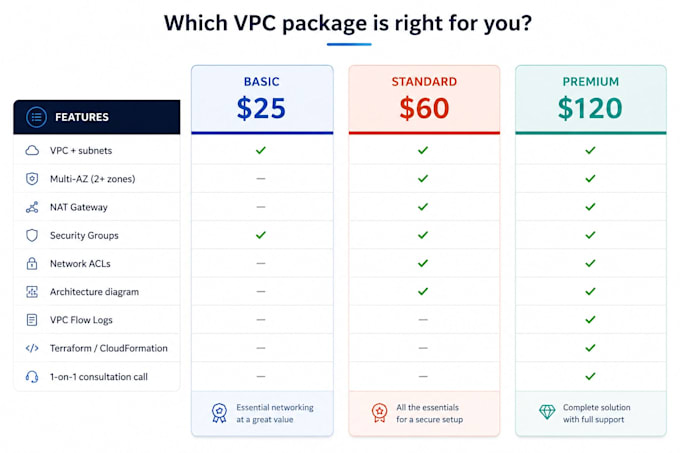
  • Eine richtig segmentierte VPC (öffentliche und private Subnets in mehreren Availability Zones)
  • Sichere ausgehende Verbindung über NAT Gateway, damit deine privaten Ressourcen vor dem Internet verborgen bleiben
  • Mehrschichtige Sicherheit mit Security Groups + Network ACLs
  • Eindeutiges Architekturdiagramm, damit du deine Konfiguration immer verstehst
  • Optionale Infrastructure-as-Code (Terraform/CloudFormation) für eine reproduzierbare, versionierte Netzwerkstruktur

Warum das wichtig ist:

<p Eine schlecht gestaltete VPC führt zu Sicherheitsverletzungen, Ausfällen und teuren Nacharbeiten. Ich baue sie beim ersten Mal richtig auf, nach den AWS Well-Architected Best Practices für Sicherheit, Verfügbarkeit und Skalierbarkeit.


Für wen das geeignet ist:

  • Startups, die ihre erste produktive AWS-Umgebung starten
  • Teams, die von einer Single-Server-Umgebung auf eine skalierbare Cloud-Architektur umsteigen
  • Unternehmen, die Sicherheitsprüfungen oder Compliance-Reviews bestehen müssen

Cloud-Provider:

Amazon Web Services

Expertise:

Installation

•

Backup

•

Migration

•

Entwicklung

•

Konfiguration

Cloud-Computing-Ressource:

VPC

Mein Portfolio

Meine weiteren Dienstleistungen im Bereich Cloud-Computing