Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Cybersecurity-Spezialist, Penetrationstester, Vulnerability Assessment
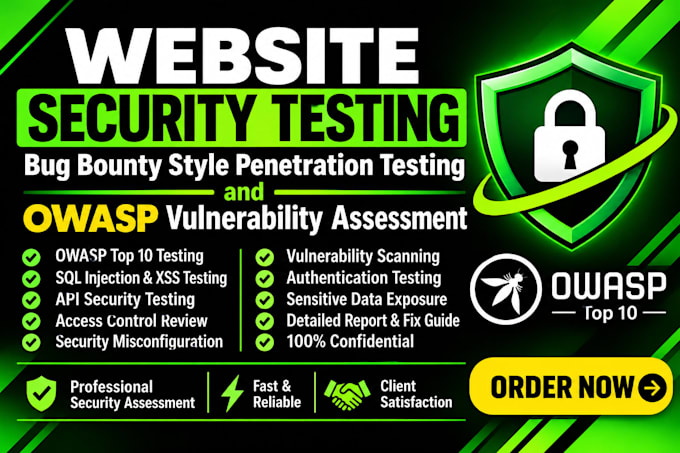
Bist du auf der Suche nach einem zuverlässigen Website-Security-Spezialisten, der deine Website bewertet, Sicherheitslücken aufdeckt und deine digitalen Assets schützt? Ich biete professionelles Website-Security-Testing, ethisches Hacking und Bug-Bounty-Style Penetrationstests, um potenzielle Risiken zu identifizieren und die Sicherheit deiner Website zu verbessern.
Zu meinem Angebot gehören:
Die Sicherheit deiner Website sollte nie dem Zufall überlassen werden. Finde Schwachstellen, bevor sie von bösartigen Angreifern ausgenutzt werden!
Ich arbeite nach anerkannten Sicherheitstest-Methoden und setze branchenübliche Tools ein, um deine Website im vereinbarten Rahmen zu bewerten.
Lass uns Sicherheitslücken identifizieren, bevor Angreifer es tun.
Nimm heute Kontakt auf und lass uns gemeinsam überlegen, wie wir deine Website-Sicherheit stärken können!
Gerät:
Desktop
•
Laptop
•
Server
•
Mobile
•
Router
Betriebssysteme:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Automatische Übersetzung
1. Welche Arten von Website-Security-Tests bietest du an?
Ich biete umfassende Website-Sicherheitsbewertungen an, einschließlich Verwundbarkeits-Scans, manueller Penetrationstests, OWASP Top-10-Tests, Bug-Bounty-ähnlicher Bewertungen, Authentifizierungstests, Zugriffskontrollen-Checks, API-Sicherheitstests und Analysen zu Sicherheitsfehlkonfigurationen.
2. Kannst du OWASP Top 10 Verwundbarkeitstests durchführen?
Ja! Ich bewerte deine Website gegen OWASP Top 10 und decke gängige Sicherheitsrisiken wie Broken Access Control, Injection, Kryptographische Fehler, Sicherheitsfehlkonfigurationen und weitere relevante Schwachstellen ab.
3. Führst du Bug-Bounty-Style Penetrationstests durch?
Ja. Ich führe autorisierte, scope-basierte Sicherheitsbewertungen nach Bug-Bounty-Methoden durch, um Sicherheitsverwundbarkeiten zu identifizieren, zu validieren, zu dokumentieren und zu erklären.
4. Kannst du Websites testen, die mit WordPress, Shopify oder eigener Entwicklung gebaut wurden?
Ja. Ich kann verschiedene Website-Plattformen und Technologien bewerten, darunter WordPress, Shopify, Laravel, PHP, React, Node.js und eigenständige Webanwendungen – je nach verfügbarer Zugriffs- und Testumfang.
5. Testest du SQL-Injection und Cross-Site Scripting (XSS)?
Auf jeden Fall. Ich teste gängige Injektionsschwachstellen wie SQL Injection (SQLi), Cross-Site Scripting (XSS) und weitere relevante Eingabeprüfungsprobleme mit sicheren, autorisierten Testing-Methoden.
6. Kannst du API-Sicherheitstests durchführen?
Ja. Ich bewerte REST-APIs und weitere unterstützte API-Endpunkte auf Authentifizierungs-Schwächen, Autorisierungsprobleme, übermäßige Datenexposition, Injektionsrisiken und andere gängige API-Sicherheitslücken.
7. Testest du Login-Systeme und Authentifizierungssicherheit?
Ja. Ich bewerte Login-Funktionen, Passwortsicherheit, Sitzungsmanagement, Authentifizierungsmechanismen, Autorisierungskontrollen und potenzielle Kontenzugriffs-Schwachstellen.
8. Erhalte ich einen detaillierten Verwundbarkeitsbericht?
Ja. Du erhältst einen professionellen Bericht mit identifizierten Schwachstellen, Schweregraden, betroffenen Bereichen, Nachweisen, potenziellen Auswirkungen und empfohlenen Behebungsmaßnahmen.
9. Bietest du Behebung von Verwundbarkeiten und Sicherheits-Empfehlungen an?
Ja. Ich gebe praxisnahe Empfehlungen zur Behebung entdeckter Schwachstellen. Harden- oder direkte Code-Fixes können je nach Projektanforderungen auch als zusätzlicher Service besprochen werden.