Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Spezialist für SOC- und SIEM-Labore
Willst du ein voll funktionsfähiges SOC/SIEM-Labor für Schulungen, Lernen oder Kundenpräsentationen aufbauen?
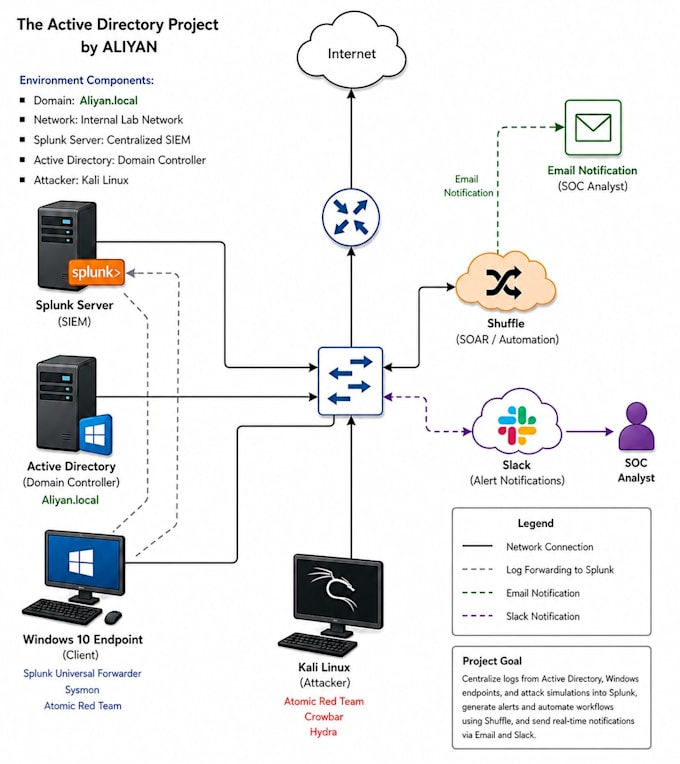
Ich spezialisiere mich auf die Einrichtung kompletter Security Operations Center (SOC)-Umgebungen, von der Serverkonfiguration bis hin zur vollständigen Log-Integration und Echtzeit-Alarmierung.
Was ich anbiete:
SIEM-Installation & Konfiguration (Elastic Stack / Splunk)
Log-Quellen-Integration (Windows, Linux, Sysmon, Netzwerkgeräte)
Einrichtung der Erkennung von Angriffen auf Active Directory
Individuelle Erkennungsregeln & Echtzeit-Alarmierung (Slack/Email via SOAR)
Dashboard-Erstellung für Sichtbarkeit & Überwachung
Cloud-basiertes Labor-Deployment (AWS)
Warum du mich wählen solltest?
Ich habe praktische Erfahrung im Aufbau von SOC-Laboren von Grund auf, inklusive Brute-Force-Erkennung, Endpoint-Überwachung und Active Directory-Angriffssimulationen mit Tools wie Splunk, Shuffle SOAR und Elastic Stack. Mein Fokus liegt auf sauberen, funktionierenden Setups, die dokumentiert und leicht verständlich sind.
Perfekt für:
Schreib mir vor der Bestellung, wenn du spezielle Anforderungen hast. Ich passe das Paket gerne an deine Bedürfnisse an!



_compressed_ph8nsb.jpg)