Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Zuverlässiger Web-Entwicklungs- und Cybersicherheits-Support für deine Projekte
GitHub Actions CI/CD-Pipeline, die deine App bei jedem Push testet, scannt und deployt, und das Deployment blockiert, wenn etwas fehlschlägt.
Die meisten Pipelines bauen und deployen nur. Ich baue DevSecOps-Pipelines, bei denen jeder Push Sicherheitschecks bestehen muss, bevor er in Produktion geht.
WAS ICH EINRICHTE
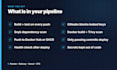
- GitHub Actions Workflow: installieren, linten, testen, bauen
- Gitleaks Secret-Scanning, damit ein geleaktes API-Key den Build scheitern lässt
- Snyk oder npm audit Dependency-Scanning
- Docker-Image-Build mit Trivy CVE-Scan
- Push zu Docker Hub oder GitHub Container Registry
- Deployment zu Render, Railway, Vercel oder einem VPS, festgelegt auf den Commit, der bestanden hat
- Health-Check, der bestätigt, dass die neue Version tatsächlich live ist
WAS DU BEKOMMST
- Workflow-Dateien, die in dein Repo committet werden
- Secrets in GitHub Secrets, niemals im Code
- Eine kurze Anleitung zum Lesen und Wiederholen des Pipelines
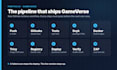
PORTFOLIO: Meine Plattform GameVerse läuft durch genau diese Pipeline. Sie führt Gitleaks, Snyk, Docker, Trivy, einen gated Render-Deploy und einen OWASP ZAP-Scan der Live-Seite durch.
Sende mir dein Repo und wo es deployed wird. Ich sage dir, was es braucht, bevor du bestellst.
Automatische Übersetzung
Muss meine App zuerst dockerisiert werden?
Nicht für Basic. Standard und Premium bauen ein Image, also wenn du noch kein Dockerfile hast, bestell mein Dockerfile-Gig zusammen mit diesem, oder schreib mir für ein Kombi-Angebot.
Werden die Sicherheitsscans meinen Build zerbrechen?
Nur bei Funden, die über einem von uns vereinbarten Schwellenwert liegen, wie kritische CVEs. Ich werde dich nicht mit unnötigem Rauschen überfluten und erkläre dir jeden Fund, auf den ich setze.


