Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD

Automatische Übersetzung
Node.js und Express API-Sicherheit verbessern: Sicherheit headers, Ratenbegrenzung, CORS und ein OWASP ZAP Schwachstellen-Scan vor und nach der Implementierung.
Die meisten Node-Apps kommen ohne Sicherheit headers, ohne Ratenbegrenzung und mit offenem CORS. Das fällt erst auf, wenn jemand dein Login brute-forced oder deine API ausnutzt. Ich schließe diese Lücken und beweise es mit einem Scan.
WAS ICH MACH
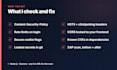
- Sicherheit headers mit helmet: CSP, HSTS, Schutz vor Frame- und Sniffing-Angriffen
- Eine Content-Security-Policy, die deine App nicht kaputt macht
- Ratenbegrenzung, strenger bei Login und Anmeldung
- CORS auf dein echtes Frontend beschränkt
- Cookie-Flags: HttpOnly, Secure, SameSite
- Abhängigkeitsprüfung auf bekannte CVEs
- OWASP ZAP Basisscan deiner Live-Seite
WAS DU BEKOMMST
- Fixes, die in dein Repo übernommen werden
- Ein verständlicher Bericht darüber, was offen war und was sich geändert hat
PORTFOLIO: GameVerse's Express API nutzt helmet mit einer benutzerdefinierten CSP, globale und login-spezifische Ratenlimits und einen ZAP-Scan bei jedem Deployment.
Sende mir deine URL. Ich sage dir, was ich sehe, bevor du bestellst.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Reliable Web Development and Cybersecurity Support for Your Projects
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Ist das ein Penetrationstest?
Nein. Es ist automatisiertes Scannen plus das Schließen der häufigsten Sicherheitslücken. Ein echter Penetrationstest ist manuell, kostet viel mehr und ich werde daraus keinen Hehl machen.
Wird eine CSP meine Seite kaputt machen?
Eine unvorsichtige CSP kann das. Ich starte im report-only-Modus, behebe die Probleme, die gemeldet werden, und setze sie dann durch, damit in der Produktion nichts kaputt geht.
Meine App ist nicht Express. Kannst du trotzdem helfen?
Das Basic-Scan funktioniert bei jeder Website. Die Fixes sind für Node und Express. Für Django, FastAPI oder Next.js schreib mir vorher.
Kannst du auch Cloudflare davor setzen?
Ja. Ich richte den Cloudflare WAF und SSL ein und sperre deinen Server so, dass nur Traffic von Cloudflare akzeptiert wird, was deine Origin-IP versteckt.


