Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden


Automatische Übersetzung
Hallo und willkommen! Danke, dass du vorbeischaust.
Hat ein Nutzer in Stripe bezahlt und deine Next.js-, React- oder Supabase-App hat danach kein Upgrade des Plans durchgeführt? Siehst du HTTP 400-Webhook-Fehler, doppelte Zeilen oder fehlerhafte Abrechnung in Lovable oder Bolt?
Ich prüfe deinen Servercode, verifiziere rohe Webhook-Signaturen und sperre jedes Event in einer Transaktion der Datenbank – vor und nach dem Event.
Full Stack Web Developer, Nextjs, Supabase, Stripe and AI Web Apps
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Was genau reparierst oder integrierst du in Stripe?
Ich behebe kaputte Webhooks (HTTP 400-Signaturfehler, Middleware-307-Redirects, doppelte Retry-Writes) und baue saubere Stripe-Checkout, Subscriptions, Kunden-Billing-Portal sowie Entitlements-Sync in Next.js-, React- und TypeScript-Apps auf, End-to-End verifiziert im Stripe-Sandbox.
Was brauchst du von mir, um zu starten, und was darf ich niemals schicken?
Lade mich in dein GitHub-Repository ein (oder schick eine Projekt-Datei), teile die Fehler-Schritte oder Planregeln mit und gib Stripe-Sandbox-Keys nur dann an, wenn nötig. Bitte schick niemals Passwörter, Live-Stripe-Secret-Keys, Supabase-Service-Role-Keys oder echte Kundendaten per Chat oder Auftrag.
Wurde meine App mit Lovable, Bolt, Cursor oder Replit gebaut. Ist das okay?
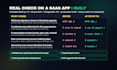
Ja, ich repariere wöchentlich Abrechnungs-Codes, die von KI gebaut wurden. KI-Tools lesen oft JSON aus, bevor Signaturen geprüft werden, überspringen doppelte Events oder lassen Plan-Tabellen im Browser bearbeitbar. Ich repariere den Code sauber in deinem GitHub-Repo, damit alles wieder korrekt mit Lovable, Bolt oder Cursor synchronisiert.
Was zählt als ein Fehler bei Basic, und was, wenn mein Umfang größer ist?
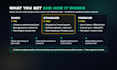
Ein Fehler ist eine klare Ursache, z. B. ein Webhook, der HTTP 400 zurückgibt, eine defekte Rück-URL oder ein Event, das einen Benutzerplan nicht aktualisiert. Falls du mehrere Fixes oder eine neue Billing-Umgebung brauchst, schreib mir zuerst: Ich prüfe deinen Umfang vorab, füge nie unerwartete Gebühren hinzu und erstelle dir ein faires individuelles Angebot.
Verderben deine Stripe-Änderungen meinen bestehenden Login oder Live-Nutzer?
Nein. Ich arbeite auf einem separaten Git-Branch mit Stripe-Sandbox-Ereignissen und Spare-Accounts, berühre keine Live-Kundendaten. Vor der Übergabe spiele ich Checkout-, Renewal-, Zahlungsfehler- und Kündigungs-Ereignisse erneut ab, prüfe deinen TypeScript- und Production-Build und zeige dir den Nachweis davor und danach.
Greifst du auf Kundendaten zu oder speicherst du Zahlungsdaten?
Nein. Kartennummern bleiben auf Stripe-Seiten, und ich prüfe jeden Ablauf nur mit Sandbox-Ereignissen und Spare-Logins. Ich exportiere, kopiere oder speichere niemals echte Nutzerdaten, alle Secret Keys verbleiben serverseitig, und ich lösche dein lokales Projekt nach dem Auftrag von meinem Computer.
Bieten Sie Support nach der Lieferung an?
Ja. Wenn etwas, das ich gebaut oder repariert habe, innerhalb von 7 Tagen nach Lieferung nicht funktioniert, behebe ich es kostenlos. Änderungen durch neue Preismodelle, spätere Code-Änderungen, andere Entwickler oder Stripe-Dashboard-Änderungen sind nicht abgedeckt, ich schaue mir das aber gern an und mache dir fairen Vorschlag.
Was ist nicht in diesen drei Paketen enthalten?
KYC‑Freigabe des Stripe-Kontos, Stripe‑Verarbeitungs- oder Hosting-Gebühren, komplette UI-Neugestaltung, Steuer- oder Rechtsberatungen und Multi‑Vendor Stripe Connect‑Aufsplittungen sind in diesen Paketen nicht enthalten. Falls du individuelles metered usage Billing oder Stripe Connect brauchst, schreib mir zuerst für ein individuelles Angebot.
Wie wechseln wir sicher von Stripe Sandbox zu Live-Zahlungen?
Ich baue und verifiziere jedes Checkout-, Portal- und Webhook-Ereignis zuerst in der Sandbox, damit keine echten Karten belastet werden. Beim Übergang bekommst du eine klare Cutover-Checkliste, die dir sagt, welche Live-Price-IDs, welcher Publishable Key und welches Live-Webhooks-Signing Secret du sicher in deine Host-Umgebungsvariablen einfügst.
Lockst du auch Supabase Row-Level Security auf Abrechnungs-Tabellen ein?
Ja. In Standard und Premium stelle ich sicher, dass Browser-Clients ihre eigenen Plan- oder Status-Spalten nicht bearbeiten können und nur verifizierte Server-Webhooks Entitlements aktualisieren. Wenn du eine vollständige, datenbankweite RLS-Prüfung über deine ganze App willst, schau dir meinen Security-Audit-Gig auf meinem Profil an.