Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
AI Native Builder, Agenten und Automatisierung, die in der Produktion laufen
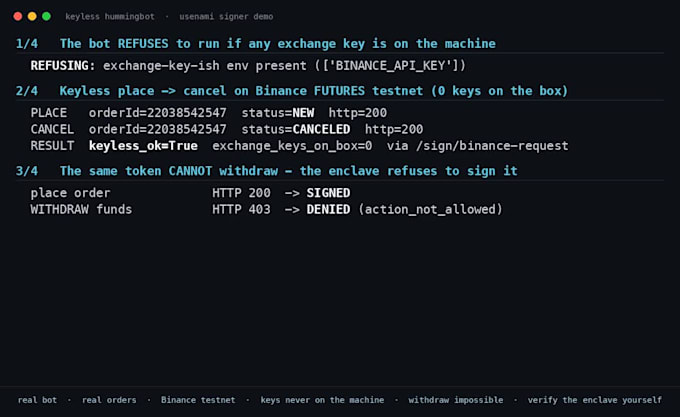
Ich werde dich nicht nach deinen Austausch-API-Schlüsseln fragen. Darum geht es bei diesem Gig.
Du setzt das auf deiner eigenen Infrastruktur mit deinen eigenen API-Schlüsseln ein. Ich erhalte, halte oder habe keinen Zugriff auf deine Gelder oder dein Austauschkonto. Was ich baue, ist die Integrationsschicht: der Code, der Anfragen signiert, getrennt vom Code, der entscheidet, was gesendet wird, mit Limits, die vor einer Signatur durchgesetzt werden.
Ich habe das bei Live-Plattformen gemacht: Binance, OKX, KuCoin und Bybit über HMAC, Hyperliquid und Asterdex über EIP-712, alles aus einer Signaturpfad. Die Details, die die meisten Integrationen zum Scheitern bringen, sind die, die ich bereits erlebt habe: kanonische Feldreihenfolge, die stillschweigend die falsche Adresse wiederherstellt, minimale Notionalwerte pro Plattform, Vertragsgrößenumrechnung, die ablehnen muss statt zu runden.
Was ich baue:

Tools:
Solidity Compiler
•
Web3.js
•
Supabase
Programmiersprache:
Python
Branche:
Finanzen
•
Lieferkette
•
Verkauf
Dienstleistungen im Bereich Kryptowährung konzentrieren sich ausschließlich auf die Entwicklung und Programmierung. Teile niemals vertrauliche Informationen oder private Schlüssel mit anderen.