Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Splunk SPL Experte, Alarme, Dashboards, SOC-Unterstützung
Verwandle rohe Log-Daten in klare, umsetzbare SPL-Suchen.
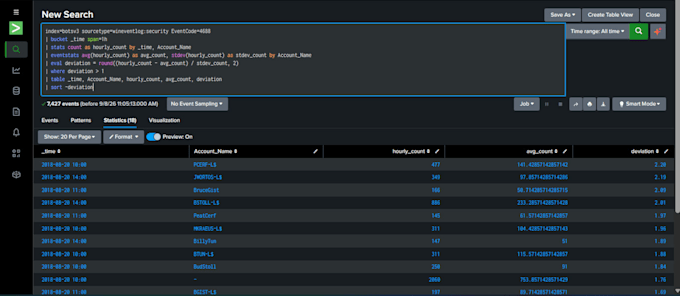
Ich schreibe und optimiere Splunk SPL-Abfragen, um dir bei der Suche, Filterung und dem Verständnis großer Log-Datenmengen zu helfen, egal ob es darum geht, ein riesiges Dataset auf bestimmte Ereignisse zu beschränken, Schlüssel-Felder zu extrahieren oder eine wiederverwendbare Suche für die laufende Überwachung zu erstellen.
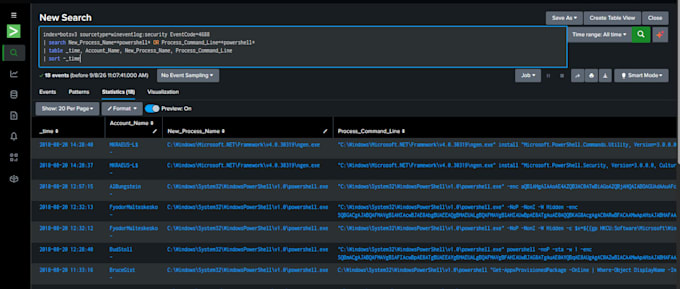
Beispiel meiner Arbeit: Mit Windows Security Event-Logs habe ich eine Suche entwickelt, um verdächtige PowerShell-Aktivitäten aufzuspüren. Dabei wurden Prozess-Ausführungsereignisse mit codierten oder versteckten Fenster-Flags angezeigt, eine gängige Technik, um bösartige Aktivitäten zu verbergen. Es wurden 18 relevante Ereignisse aus Tausenden gefunden, was direkt auf die tatsächliche Untersuchung hinweist.
Was ich machen kann:
Vor der Bestellung bereitstellen:
Lass uns deine Logs in Antworten verwandeln.
Automatische Übersetzung
Muss ich dir Zugriff auf meine Splunk-Instanz gewähren?
Ja, oder du kannst stattdessen Beispiel/exportierte Log-Daten schicken
Mit welchen Log-Quellen kannst du arbeiten?
Die meisten Standard-Logs, die in Splunk eingelesen werden, Sicherheitslogs, Systemereignisse, Prozessaktivitäten, Netzwerk-Logs und mehr
Wird die Suche langfristig funktionieren oder ist sie nur einmal nutzbar?
Standard- und Premium-Abfragen sind so gebaut, dass sie wiederverwendbar sind, nicht nur eine einmalige Lösung.
Kannst du Suchen für Threat Hunting erstellen, nicht nur für einfache Filterung?
Ja, ich kann Suchen rund um spezifische Indikatoren, Muster oder verdächtiges Verhalten erstellen, wie das PowerShell-Beispiel in meinem Gig.