Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
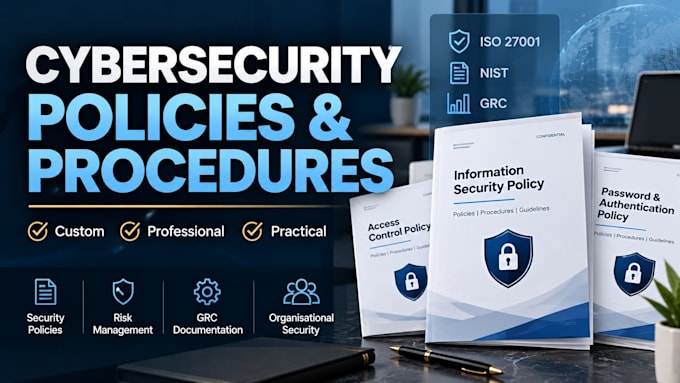
Cybersicherheit GRC und Sicherheitsdokumentation
Ich erstelle klare, praktikable Cybersecurity-Richtlinien und -Verfahren, maßgeschneidert auf deine Organisation, Branche und die vereinbarten Anforderungen.
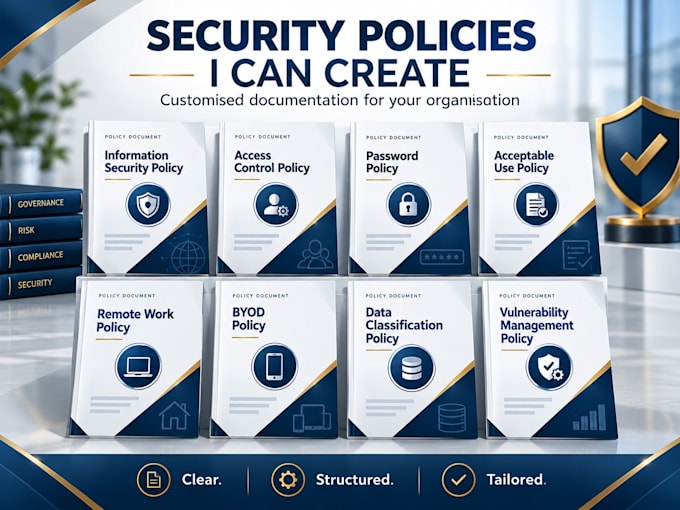
Dokumente können Folgendes umfassen:
Informationssicherheits-Richtlinie
Nutzungsbedingungen Richtlinie
Zugriffssteuerung Richtlinie
Passwortrichtlinie
Richtlinie für Remote-Arbeit
BYOD-Richtlinie
Datenklassifizierungs-Richtlinie
Sicherungs- und Wiederherstellungs-Richtlinie
Schwachstellenmanagement-Richtlinie
Änderungsmanagement-Richtlinie
Jedes Dokument kann Zweck und Geltungsbereich, Rollen und Verantwortlichkeiten, Richtlinienanforderungen, Überprüfungsabschnitte und praxisnahe Implementierungsleitfäden enthalten.
Pakete:
Basic: 1 benutzerdefinierte Cybersecurity-Richtlinie.
Standard: bis zu 3 benutzerdefinierte Sicherheitsrichtlinien.
Premium: bis zu 5 benutzerdefinierte Richtlinien mit Implementierungsleitfaden und ISO 27001- oder NIST-Ausrichtung, wo sinnvoll.
Du erhältst professionell strukturierte, bearbeitbare DOCX- und PDF-Dateien.
Bitte schreibe mir vor der Bestellung eine Nachricht, falls du dokumentation im Rahmen eines bestimmten Frameworks, mehrere zusammengehörige Richtlinien oder einen individuellen Umfang brauchst.
Dieser Service bietet Unterstützung bei Cybersecurity-Dokumentation und stellt keine Rechtsberatung, keine akkreditierte Zertifizierung oder eine unabhängige Compliance-Prüfung dar.


Automatische Übersetzung
Kannst du eine Policy für meine spezifische Organisation erstellen?
Ja. Ich passe das Dokument an die Art der Organisation, Branche, Arbeitsumgebung, Sicherheitsanforderungen und die Informationen, die du bereitstellst, an.
Kannst du Richtlinien mit ISO 27001 oder NIST abgleichen?
Ja. Relevante Policies können mit Bezug auf ISO 27001 oder NIST-Anforderungen strukturiert werden. Das stellt keine Zertifizierung oder akkreditierte Compliance-Prüfung dar.
Welche Dateiformate erhalte ich?
Du erhältst eine bearbeitbare DOCX-Datei und eine PDF-Version der fertigen Dokumentation.
Kann ich eine Cybersicherheits-Policy anfordern, die nicht aufgeführt ist?
Ja. Schick mir den Policy-Namen und die Anforderungen vor der Bestellung, und ich bestätige dir, ob sie zum Umfang des Gigs passt.
Gibst du rechtliche Beratung oder garantierst die Einhaltung der Vorschriften?
Nein. Dieser Service bietet Unterstützung bei Cybersicherheitsdokumentationen. Es handelt sich nicht um Rechtsberatung, Zertifizierung oder Garantie regulatorischer Konformität.