Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Spezialist, Linux- und Docker-Experte
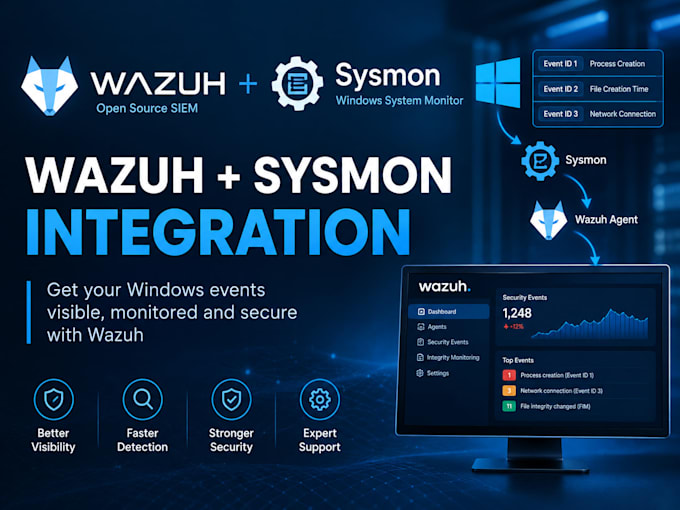
Hilfe beim Sammeln von Windows Sysmon-Ereignissen in Wazuh benötigt?
Ich helfe dir, die Sysmon-Ereignissammlung über den Wazuh-Agent zu konfigurieren oder zu debuggen und sicherzustellen, dass die erwarteten Ereignisse im Wazuh-Dashboard sichtbar sind.
Was ich anbiete:
Mein Vorgehen: Ich prüfe dein Setup, untersuche das gemeldete Problem, wende wenn möglich eine passende Konfigurationsänderung an und überprüfe das vereinbarte Ergebnis.
Ich bin Absolvent der Fachrichtung Informationstechnik mit praktischer Blue-Team-Praxis und Laborerfahrung in Wazuh, Windows-Sicherheitsmonitoring, Sysmon, Linux und defensiven Sicherheitswerkzeugen.
Bitte kontaktiere mich vor der Bestellung, damit wir deine Wazuh-Version, die Windows-Umgebung und Anforderungen klären können.
Dieser Service deckt grundlegende Integration und Troubleshooting ab, nicht eine vollständige SOC-Bereitstellung oder fortgeschrittene Threat-Hunting-Engagement. Die Ergebnisse hängen von deiner Umgebung und Konfiguration ab.


Gerät:
Desktop
•
Laptop
•
Server
•
Mobile
Betriebssysteme:
Windows
•
Linux
Automatische Übersetzung
F: Was benötigen Sie, um loszulegen?
Deine Wazuh-Version, Windows-Version, eine Beschreibung des Problems und ggf. bereinigte Konfigurationsausschnitte oder Logs.
F: Welche Sysmon-Ereignisse unterstützt du?
Ich kann Event ID 1 (Prozess-Erstellung) und Event ID 3 (Netzwerkverbindung) prüfen, sofern die relevanten Ereignisse aktiviert und vom Sysmon-Setup generiert werden
F: Kannst du ein komplettes Enterprise-SIEM einrichten?
Dieser Gig ist für eine grundlegende Integration oder eine fokussierte Fehlerbehebung auf einem Endpunkt gedacht. Größere Deployments erfordern eine separate Absprache.
F: Kann ich dir mein Administrator-Passwort im Fiverr-Chat mitteilen?
Nein. Bitte sende Passwörter, Tokens oder andere Secrets nicht im Chat. Wir einigen uns vor Arbeitsbeginn auf eine sichere, geeignete Zugriffsmethode.