Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Automatische Übersetzung
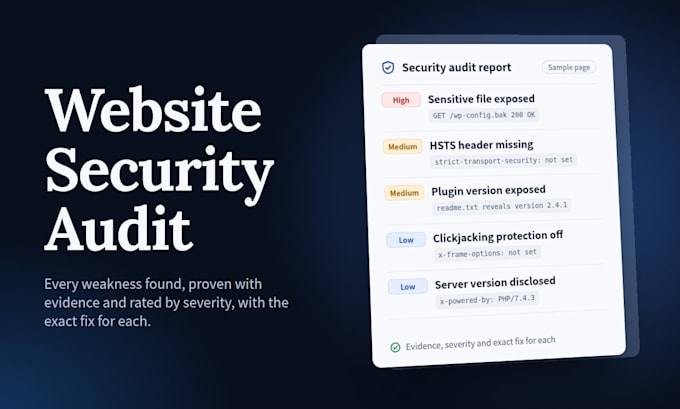
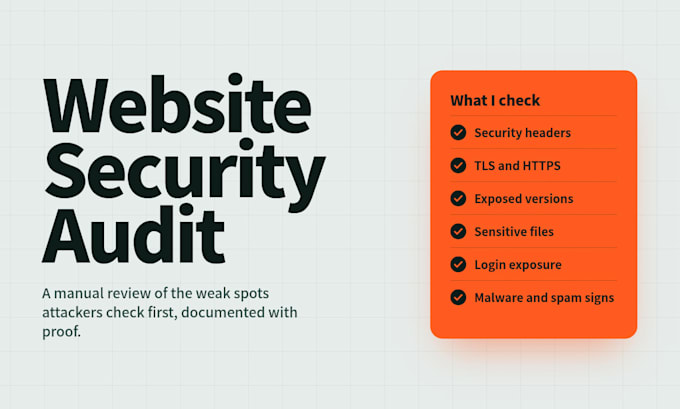
Sicherheitslücken auf einer Website eines Kleinstunternehmens sind meist unsichtbar – bis zu dem Tag, an dem sie sichtbar werden: eine gehackte Startseite, eine Google-Warnung "Diese Website könnte gehackt sein" oder Kundendaten, die offengelegt wurden. Ich führe professionelle, extern-orientierte Sicherheitsprüfungen für WordPress, WooCommerce und maßgeschneiderte Websites durch. Ich prüfe die Dinge, auf die Angreifer zuerst schauen: Sicherheitsheader, TLS/HTTPS-Einrichtung, exponierte Software- und Plugin-Versionen, öffentlich sichtbare sensible Dateien, Exposure der Login-Seite und Anzeichen für vorhandene Malware oder Spam-Injection. Jede Feststellung wird mit Belegen dokumentiert und nach Schweregrad bewertet – damit du genau weißt, was falsch ist, wie ernst es ist und wie der Fix aussieht. WAS ICH PRÜFE – Sicherheitsheader (HSTS, CSP, X-Frame-Options, X-Content-Type-Options) – TLS/HTTPS-Konfiguration und Weiterleitungen – Software-, Theme- und Plugin-Exposition – Öffentlich zugängliche sensible Dateien und Admin-/Login-Exposure – Sichtbare Anzeichen von Malware, eingebettetem Spam oder Defacement – WordPress-Härtungslücken. HONESTER UMFANG – BITTE LESEN – Ich auditore nur Websites, die DIR gehören oder die du verwalten darfst. Du wirst das vor Beginn der Arbeiten bestätigen müssen. Ein Audit reduziert das Risiko deutlich, aber kein ehrlicher Profi kann garantieren, dass eine Seite niemals gehackt wird.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Website Accessibility and Security Specialist also Baby Name Researcher
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Q: Ist das legal? Wird der Audit meiner Website schaden oder sie verlangsamen?
A: Ja, es ist legal – und sicher. Die Checks sind extern und nicht-invasiv, dieselben Informationen, die der Browser eines jeden Besuchers erhält. Ich arbeite nur an Websites, die der Käufer besitzt oder zu deren Verwaltung er befugt ist, und bestätige das dir vorher.
Q: Brauchst du meine Passwörter?
A: Nicht für Snapshot oder Full Audit – das sind externe Checks. Für Audit + Fix erfolgt der Zugriff sicher NACH Bestellbeginn: ein temporärer Admin-Login, den du erstellst und nach Abschluss löschen kannst. Passwörter nie im Pre-Order-Chat senden.
Q: Kannst du garantieren, dass meine Site nie gehackt wird?
A: Nein – und du solltest niemandem vertrauen, der das verspricht. Was ich mache: die dokumentierten Schwachstellen, die Angreifer tatsächlich nutzen, entfernen und das mit einem Nachprüfungsbericht belegen.
Q: Meine Seite ist schon gehackt. Kannst du helfen?
A: Schreibe mir zuerst eine Nachricht und beschreibe die Symptome (seltsame Seiten, Warnungen, Host-E-Mails). Der Umfang der Bereinigung hängt von der Infektion ab; Audit + Fix ist usually der Startpunkt, in schweren Fällen benötigst du eventuell ein individuelles Angebot vor der Bestellung.
Q: Was genau erhalte ich?
A: Ein datierter, schriftlicher Bericht: jeder gefundene Fehler, Belege, eine Schwerebewertung und die genaue Behebung. Audit + Fix-Aufträge erhalten außerdem einen Vorher/Nachher-Bericht nach dem Nachprüfen.