Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

Automatische Übersetzung
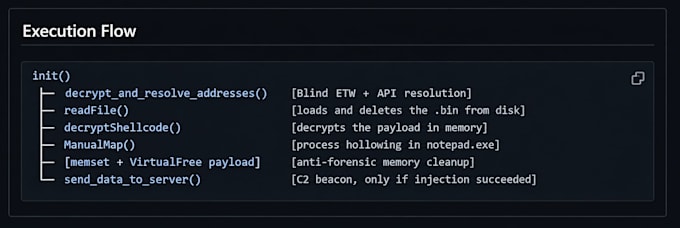
Hast du eine verdächtige Datei auf deinem System oder Netzwerk entdeckt? Ich führe forensische Analysen von Windows-Malware durch, identifiziere deren Verhalten, Persistenzmechanismen, Fähigkeiten und Indikatoren für Kompromittierung (IOCs), die du zum Schutz deiner Umgebung nutzen kannst.
Ich arbeite mit echten Proben in einer isolierten, kontrollierten Umgebung und folge forensischen Verfahren, die die Integrität der Beweise garantieren.
Was ich anbiete:
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Wie sende ich dir die Probe?
Verwende eine passwortgeschützte ZIP-Datei und teile das Passwort separat mit. Ich gebe dir sichere Upload-Anweisungen.
Analysierst du Ransomware?
Ja, aber ich entschlüssle keine Dateien. Ich konzentriere mich auf Verhalten und IOCs.
Kannst du mir sagen, ob mein System infiziert ist?
Ich analysiere die Probe, nicht dein System. Aber ich kann Hinweise zur Eindämmung geben.
Ist der Bericht für rechtliche Zwecke nutzbar?
Ich folge forensischer Methodik, bin aber kein zertifizierter Rechtsexperte. Der Bericht ist technisch.
Änderst du die Malware?
Nein. Ich analysiere sie nur defensiv.
