Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Cloud-Security-Architekt mit Fokus auf AWS und Cloudflare edge
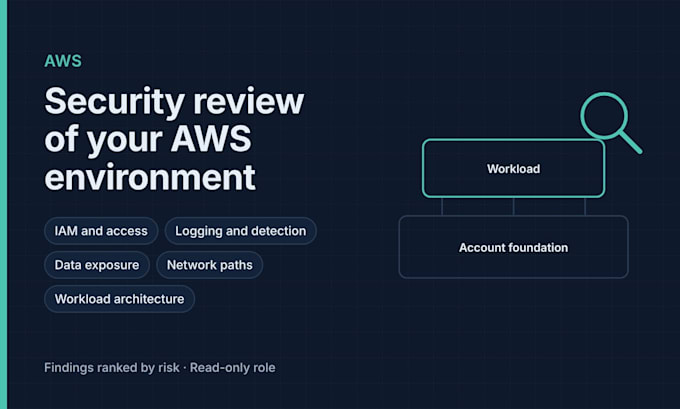
Eine Sicherheitsüberprüfung deiner AWS-Umgebung durch einen AWS-zertifizierten Sicherheitsarchitekten, die zwei Ebenen abdeckt.
Kontenbasis, für jedes Unternehmen gleich: Root- und IAM-Zugriff, MFA und SSO, CloudTrail und Config, GuardDuty und Security Hub, öffentlicher S3 und Snapshot-Exposure, Verschlüsselungsstandards, Netzwerkeinstellungen und Ordnungsrichtlinien.
Arbeitslast, spezifisch für deine Anwendung: wie deine Dienste, Daten, Netzwerkpfade, Secrets und IAM-Rollen zusammenpassen und wo ein Angreifer eindringen könnte.
Was du bekommst: einen Bericht mit einer einseitigen Zusammenfassung, Risikobewertung nach Risiko und geschäftlicher Auswirkung sowie klare Schritte zur Behebung. Ich arbeite mit einer read-only-Rolle, die du jederzeit löschen kannst.
Welche Package? Zähle deine AWS-Konten und die Anwendungen, die überprüft werden sollen. Ein großes Konto mit mehreren Anwendungen ist ein Konto plus mehrere Arbeitslasten.
Nicht enthalten: Änderungen an deiner Umgebung (siehe meine Hardening-Gigs), Penetrationstests, Code-Review der Anwendung.
Cloud-Provider:
Amazon Web Services
Expertise:
Installation
•
Backup
•
Debuggen
•
Entwicklung
•
Konfiguration
Cloud-Computing-Ressource:
ELB
•
Route53
•
VPC
•
Security Groups
•
DNS
Automatische Übersetzung
Was genau erhalte ich?
Ein PDF-Bericht: Eine einseitige Zusammenfassung in einfachem Englisch, danach jede Findings mit Risikostufe, Bedeutung für dein Geschäft und wie man es behebt. Hardening-Aufträge beinhalten außerdem ein Change-Log mit jeder Änderung und wie man sie rückgängig macht.
Welchen Zugang brauchst du und ist das sicher?
Read-only-Zugriff für Audits, erstellt mit Schritt-für-Schritt-Anleitungen, die ich dir schicke. Ich frage nie nach Passwörtern, Root-Zugriff oder persönlichen Logins, und du kannst mir den Zugriff sofort entziehen, sobald die Arbeiten abgeschlossen sind.
Welches Paket soll ich wählen?
AWS: Zähle deine Konten und die im Umfang befindlichen Anwendungen. Falls du unsicher bist, schreib mir eine Nachricht und ich empfehle dir eine Option.
Verursacht das Ausfallzeiten?
Audits sind read-only und ändern nichts. Beim Hardening wird jeder Change vorab mit dir abgesprochen und schrittweise umgesetzt; alles, was echte Nutzer blockieren könnte, wird schrittweise eingeführt.
Wann beginnt die Lieferzeit?
Wenn deine Anforderungen und der Zugriff vorhanden sind. Falls der Zugriff verzögert ist, bitte ich um eine kurze Verlängerung statt die Arbeit zu überstürzen.
Machst du Penetrationstests?
Nein. Ich prüfe und verbessere Konfiguration und Architektur. Ich greife deine Systeme nicht an oder missbrauche sie.
Können Sie die gefundenen Probleme beheben?
Ja, über meine Hardening-Gigs. Wenn du innerhalb von 30 Tagen nach einem Audit Hardening orderst, gutschrift ich die Hälfte des Audit-Preises über ein individuelles Angebot.
Wie gehst du mit meinen Daten um?
Ich lese nur die Konfiguration, kopiere keine Firmendaten, halte Findings verschlüsselt und lösche sie 30 Tage nach Lieferung. Ich kann eine vernünftige NDA unterschreiben.
Kannst du bei einem aktiven Sicherheitsvorfall helfen?
Schick mir zuerst eine Nachricht. Ob ich helfen kann, hängt von der Situation und meiner Verfügbarkeit ab, deshalb kann ich keine Reaktionszeiten bei Vorfällen garantieren.
Bieten Sie fortlaufenden Support an?
Ja. Nach einem ersten Projekt biete ich eine monatliche Vereinbarung für Konfigurationsprüfungen und Fragen an, während sich dein Setup weiterentwickelt.
