Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
AWS- und Terraform-Engineer, KI-Sprachagenten, Full-Stack-Entwickler
Level 2
Hat hohe Leistungskriterien erfüllt und verfügt über eine nachgewiesene Erfolgsbilanz bei der Erfüllung von Kundenerwartungen.
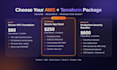
Hast du genug vom Herumklicken in der AWS-Konsole und Hoffen, dass dein Setup sicher ist? Mit 4 Jahren praktischer AWS-Erfahrung erstelle ich deine Infrastruktur als sauberen, wiederverwendbaren Terraform-Code, bei dem Sicherheit von Anfang an integriert ist.
Was ich mit Terraform aufbaue:
Sicherheit inklusive:
Du bekommst: modulare, kommentierte Codes, eine README mit Deployment-Schritten und ein Architekturdiagramm.
Ich kann auch bestehende AWS-Ressourcen in Terraform importieren oder deinen aktuellen Code reparieren und refaktorisieren.
Schreib mir, bevor du bestellst, damit ich deine Anforderungen prüfen und das passende Paket vorschlagen kann.

Tools:
Docker
•
GitLab
•
GitHub
•
CloudFormation
•
Hashicorp Vault
Framework:
Terraform
Cloud-Provider:
Amazon Web Services
Programmiersprache:
Bash
•
Python
Expertise:
Migration
•
Entwicklung
•
Konfiguration
Automatische Übersetzung
Was benötigen Sie von mir, um zu beginnen?
Deine Projektziele, benötigte AWS-Services, AWS-Region und IAM-Zugriff (oder ich liefere Code, den dein Team anwenden kann). Ich prüfe alles und bestätige den Umfang, bevor ich beginne.
Muss ich meinen AWS-Root-Account teilen?
Nein. Ich brauche nur einen IAM-Benutzer oder eine Rolle mit den erforderlichen Berechtigungen. Ich frage niemals nach Root-Zugang und empfehle, meinen Zugriff nach der Lieferung zu entfernen.
Kannst du meine bestehende AWS-Infrastruktur in Terraform importieren?
Ja. Ich kann Ressourcen, die du manuell in der Konsole erstellt hast, in Terraform importieren, sodass du alles als Code verwalten kannst.
Kannst du meinen bestehenden Terraform-Code reparieren oder refaktorisieren?
Ja. Ich kann Fehler debuggen, unordentlichen Code aufräumen, ihn in wiederverwendbare Module aufteilen und eine ordnungsgemäße Remote-Status-Setup vornehmen.
Wie machst du die Infrastruktur sicher?
Ich folge den AWS-Best Practices: private Subnets, minimal-rechte IAM, Verschlüsselung mit KMS, Logging mit CloudTrail, Bedrohungserkennung mit GuardDuty und CIS-konforme Einstellungen. Jede Lieferung wird mit Checkov oder tfsec gescannt.
Unterstützt du mehrere Umgebungen?
Ja. Das Premium-Paket umfasst separate Entwicklungs-, Staging- und Produktionsumgebungen mit wiederverwendbaren Modulen und Variablen.
Richte ich CI/CD für Terraform ein?
Ja. Ich kann GitHub Actions oder GitLab CI einrichten, um terraform plan, Sicherheits-Scans und mit Genehmigung auszuführen.
Was passiert nach der Lieferung?
Du erhältst den vollständigen Quellcode, eine README mit Deployment-Schritten und ein Architekturdiagramm. Ich beantworte Fragen zur Lieferung und helfe bei kleinen Nachbesserungen.


