Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cloud Security Architekt und Compliance-Leiter
Sichere dein AWS: Von F bis A+
Bist du sicher, dass deine AWS-Umgebung eine echte Sicherheitsüberprüfung bestehen würde? Die meisten sind falsch konfigurierte IAM-Rollen, deaktivierte Protokollierung und offene Standard-VPCs sind einige der häufigsten Schwachstellen, die ich finde.
WAS DU BEKOMMST (Bis zu 4 Dossiers):
Stufe 1: Zusammenfassung für Führungskräfte (Risiko-Heatmap & Urteil)
Stufe 2: Technischer Bericht (IAM/VPC-Funde + CLI-Fehlerbehebungsbefehle)
Stufe 3: Compliance-Mapping (CIS, NIST, PCI-DSS, ISO 27001)
Stufe 4: Behebung & Zertifizierung (Vorher/Nachher A+ Zertifikat)
WARUM DU MICH WÄHLST?
100% sicher: Nur-Lese IAM-Rollen. Keine API-Schlüssel oder Admin-Rechte erforderlich.
Keine Ausfallzeiten: Passive, nicht zerstörerische Überprüfungen deiner Live-Umgebung.
Keine Vermutungen: Funde, die durch direkte Beweise gestützt werden (Ressourcen-IDs, Zeitstempel).
WIE ES FUNKTIONIERT & LIEFERUNG:
Wähle deine Stufe (Starter, Standard oder Fortgeschritten).
Stelle den Zugriff über eine sichere CloudFormation-Vorlage bereit.
Erhalte dein vollständiges Dossier innerhalb von 24 Tagen.
Behebe die Probleme mit meinen CLI-Befehlen oder lasse mich die Korrekturen direkt vornehmen (Fortgeschrittene Stufe).


_ojrdzn.jpg)
_w2ve3n.jpg)
Cloud-Provider:
Amazon Web Services
Expertise:
Konfiguration
•
Andere
Cloud-Computing-Ressource:
ELB
•
Route53
•
VPC
•
Security Groups
•
DNS
Automatische Übersetzung
Wie greifst du sicher auf mein AWS-Umfeld zu?
Wir verwenden ausschließlich Read-Only Cross-Account IAM-Rollen oder CloudFormation-Vorlagen. Wir fordern niemals volle Administratorrechte oder Root-Zugangsdaten an.
Ist diese Bewertung nicht destruktiv für laufende Produktionsdienste?
Ja, absolut. Alle Prüfungen sind passiv und nur lesend. Wir ändern, starten nicht neu oder verändern keine aktive Infrastruktur oder Daten.
Deckt dieses Audit alle meine AWS-Regionen ab?
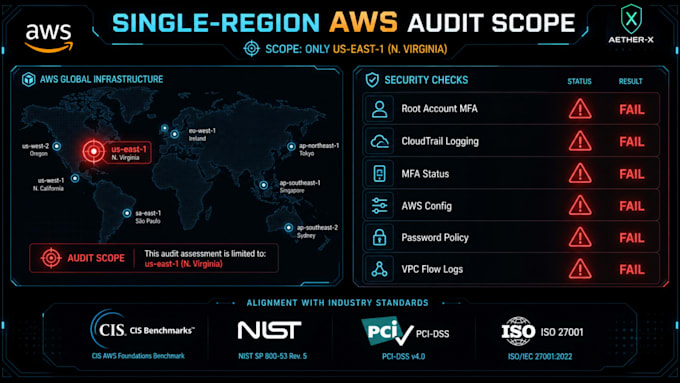
Nein, dieses spezielle Projektpaket ist für eine einzelne AWS-Region ausgelegt (z.B. us-east-1). Das ermöglicht eine tiefgehende, fokussierte Prüfung. Wenn du ein Multi-Region-Audit (alle 18 Regionen) benötigst, schreib mir für ein individuelles Angebot.
Behebst du die Probleme oder berichtest du nur darüber?
Wir stellen detaillierte CLI-Remediation-Befehle in allen Stufen bereit. Im Advanced-Paket ($500) führen wir die Korrekturen direkt mit deiner Erlaubnis durch oder begleiten dich dabei, um einen 100%igen Grade A+ konformen Status zu erreichen.