Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cloud Security Architekt und Compliance-Leiter
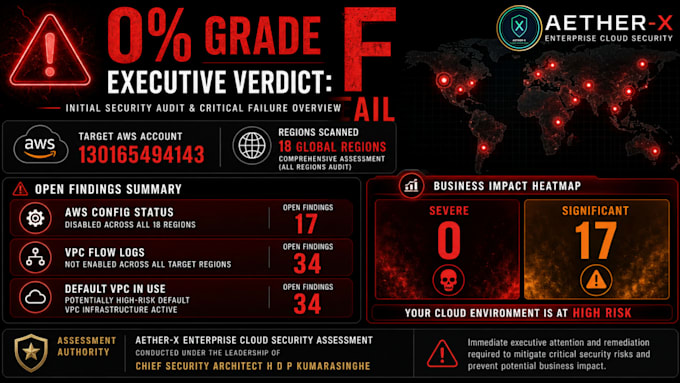
Sind kritische Fehlkonfigurationen in deiner multi-regionale AWS-Cloud-Umgebung versteckt?
In komplexen Cloud-Setups hinterlassen einzelne Regionenscans große Sicherheitsblindstellen. Ich biete unternehmensgerechte, multi-regionale AWS Sicherheitsprüfungen an, die Schwachstellen identifizieren, die Einhaltung strenger Vorschriften sicherstellen und umsetzbare Maßnahmen zur Behebung vor Angriffen liefern.
Egal, ob du in wenigen aktiven Regionen oder in über 18 globalen AWS-Regionen tätig bist, diese Bewertung umfasst deine gesamte Cloud-Umgebung.
Was du im Audit-Dossier erhältst:
_yllyrc.jpg)
_jdwnja.jpg)
Cloud-Provider:
Amazon Web Services
Expertise:
Installation
•
Debuggen
•
Konfiguration
•
Performance
•
Andere
Cloud-Computing-Ressource:
ELB
•
Route53
•
VPC
•
Security Groups
•
DNS
Automatische Übersetzung
Wie gewähre ich sicheren Zugriff für die AWS-Sicherheitsprüfung?
Du stellst temporäre, nur-Lese IAM-Zugangsdaten bereit oder setzt einen AWS CloudFormation-Stack mit SecurityAudit-Richtlinienzugang ein. Das garantiert null Risiko für Produktionsumgebungen und vollständige Lesesicherheit.
Was ist im CLI-Remediation-Skript-Dossier enthalten?
Du erhältst einsatzbereite AWS CLI-Befehle, die speziell auf die Behebung der in deiner Umgebung erkannten Schwachstellen zugeschnitten sind. Dein Technikteam kann sie sofort überprüfen und ausführen.
Welche AWS-Compliance-Standards werden im Bericht abgedeckt?
Je nach Paket werden die Erkenntnisse direkt mit den wichtigsten Sicherheitsrahmenwerken abgeglichen, einschließlich CIS Benchmarks, NIST 800-53, PCI-DSS und ISO 27001.
Wie funktioniert die Verifizierung des SHA-256 Grade Zertifikats?
Premium-Aufträge beinhalten ein offizielles Audit-Zertifikat mit einem einzigartigen kryptografischen SHA-256-Hash und einer Live-URL-Überprüfung für Stakeholder, Prüfer und Kunden.