Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cloud Security Architekt und Compliance-Leiter
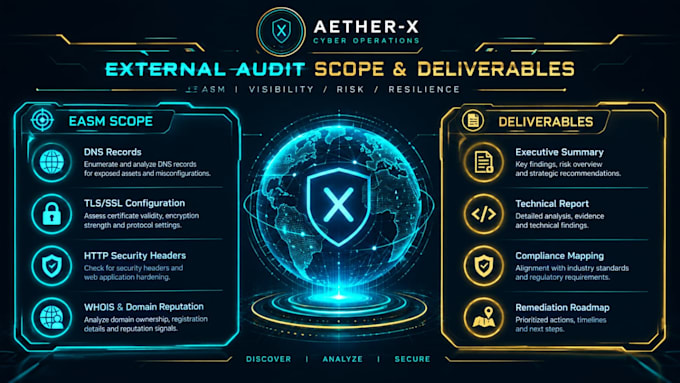
External Attack Surface (EASM) Audit DNS, TLS & HTTP Sicherheitsüberprüfung
Dein AWS-Console kann perfekt abgesichert sein, doch du bist trotzdem durch deine öffentlichen DNS-Einträge, eine veraltete TLS-Konfiguration oder fehlende HTTP-Sicherheitsheader exponiert.
WAS DU BEKOMMST:
Executive Summary des externen Perimeters
Vulnerabilitätsbericht für DNS, TLS und HTTP-Header
WHOIS- & Domain-Reputationsanalyse
Umsetzbarer Maßnahmenplan (genaue Einträge & Header, die konfiguriert werden müssen)
WARUM DIESEN SERVICE WÄHLEN?
100% passiv: Es werden keine Daten an deine Server gesendet außer den üblichen öffentlichen Anfragen.
Kein AWS-Zugang erforderlich: Rein externe, perimeterbezogene Analyse.
Kopieren-und-Einfügen-Fehlerbehebungen: Jede Feststellung kommt mit einer sofort einsatzbereiten Lösung.
WIE ES FUNKTIONIERT & LIEFERUNG:
Nicht sicher, ob deine Domain Informationen preisgibt, die sie nicht preisgeben sollte? Lass es uns herausfinden.


Cloud-Provider:
Amazon Web Services
Expertise:
Konfiguration
•
Andere
Cloud-Computing-Ressource:
ELB
•
Route53
•
VPC
•
Security Groups
•
DNS
Automatische Übersetzung
Brauchst du Zugriff auf meine Server oder AWS-Konto?
A: Nein, das ist eine rein externe, passive Bewertung. Wir analysieren nur deine öffentlich zugängliche Domain und Records.
Wird dieser Scan die Leistung meiner Website beeinträchtigen?
A: Nein, alle Checks sind passiv und nicht-invasiv. Deine Website und die Live-Umgebung bleiben unberührt.
Was muss ich für den Einstieg bereitstellen?
A: Deine öffentlichen Domain-Namen und die Details der Person, die diese Bewertung autorisiert. Ich werde ein Rules of Engagement (RoE)-Dokument zum Unterschreiben bereitstellen.
Kannst du bei der Behebung der gefundenen Probleme helfen?
A: Als externer Auditor können wir deine DNS/TLS/Web-Server-Einstellungen nicht ändern. Wir stellen einen detaillierten Maßnahmenplan mit genauen Fixes für dein Team bereit. Das Premium-Tier beinhaltet einen Re-Verification-Scan, um den Erfolg zu bestätigen.
Wie lange dauert es, bis ich den Bericht erhalte?
A: Basic: 2 Tage, Standard: 3 Tage, Premium: 5 Tage.