Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Backend- und DevOps-Entwickler, Linux-Server-Sicherheit und Cloudflare
Ist dein Linux-Server offen für Brute-Force-Anmeldungen und Bots? Ich sperre ihn mit einer klaren, getesteten Checkliste ab, ohne laufende Apps zu beeinträchtigen.
Was ich mache:
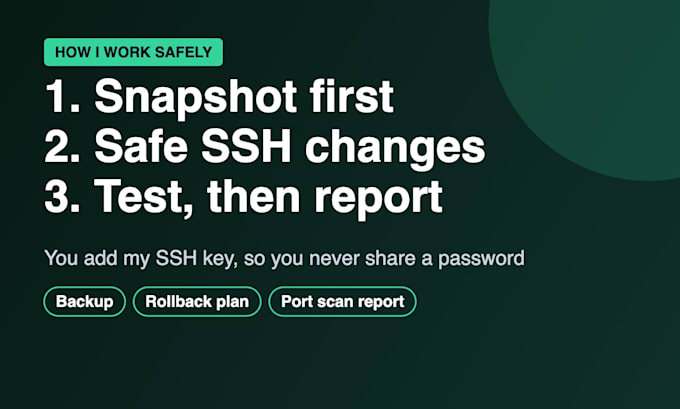
So halte ich deinen Server sicher, während ich arbeite: Ich frage zuerst nach einem Snapshot oder Backup, öffne eine zweite SSH-Session, während ich SSH- und Firewall-Regeln ändere, und teste den neuen Login, bevor ich etwas schließe. Du schickst mir niemals ein Passwort: Du fügst meinen Public SSH-Key hinzu und entfernst ihn, sobald wir fertig sind.
Du bekommst einen kurzen Bericht darüber, was geändert wurde, mit einem Vorher-Nachher-Open-Port-Scan.
Funktioniert mit Ubuntu und Debian auf jedem VPS: Hetzner, DigitalOcean, AWS EC2, Linode, Contabo und weitere.
Bitte schreibe mir vor der Bestellung mit deinem Server-Betriebssystem und den Apps, die darauf laufen.
Betriebssysteme:
Linux
Automatische Übersetzung
Wird meine Website offline gehen?
Kein geplanter Ausfall für die meisten Jobs. Wenn ein Neustart für Updates nötig ist, stimme ich die Zeit vorher mit dir ab.
Welchen Zugang benötigen Sie?
Ein Sudo-Benutzer. Du fügst meinen öffentlichen SSH-Schlüssel hinzu, damit du kein Passwort teilst, und entfernst den Schlüssel nach der Lieferung.
Was ist, wenn etwas schief geht?
Ich arbeite mit Backup oder Snapshot und halte eine zweite SSH-Session offen, sodass sich Änderungen rückgängig machen lassen. Console-Zugriff über deinen Hosting-Anbieter ist der letzte Notfall.
Unterstützt du Windows- oder cPanel-Server?
Nein. Dieser Service gilt für Ubuntu- und Debian-Server ohne cPanel. Schreib mir, wenn du dir unsicher bist.
Ist das ein Penetrationstest?
Nein. Das ist das Härten: Absichern der Server-Einstellungen. Es ist kein Penetrationstest oder vollständiges Sicherheits-Audit.