Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI


Automatische Übersetzung
Ist deine AI-generierte App sicher genug für den Start?
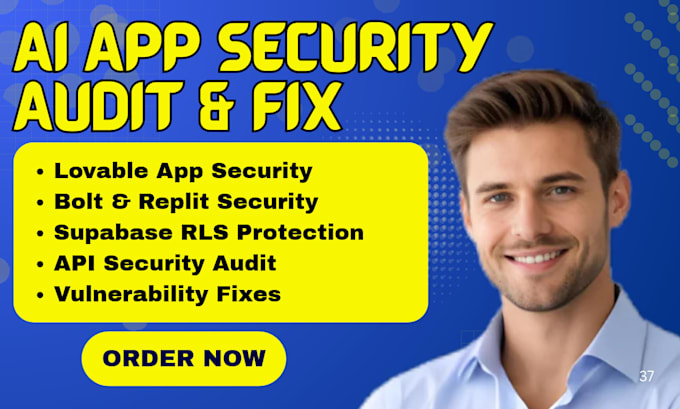
Ich prüfe Sicherheitslücken in deinen Lovable-, Bolt-, Replit- und Supabase-Anwendungen und behebe sie.
AI-basierte Apps können Sicherheitslücken enthalten, über die sensible Daten, Benutzerkonten, APIs und Datenbanken offengelegt werden. Ich helfe dir, diese Probleme zu identifizieren und zu beheben, damit deine Anwendung sicherer, zuverlässiger und besser für den Produktionsbetrieb vorbereitet ist.
WAS ICH BIETE
WARUM MIT MIR ARBEITEN?
Ich fokussiere mich auf praxisnahe Sicherheitsverbesserungen, klare Kommunikation und sorgfältig getestete Behebungen. Egal, ob du deine App mit Lovable, Bolt, Replit oder Supabase erstellt hast – ich prüfe ihre Sicherheit und behebe vereinbarte Schwachstellen.
LASST UNS DEINE APP ABSCHIRMEN!
Kontaktiere mich vor der Bestellung, damit wir deine Plattform, Sicherheitsbedenken und Projektanforderungen besprechen können.
AI APP DEVELOPER, LOVABLE, BASE44 AND WEB SOLUTIONS
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Kannst du Apps prüfen, die mit Lovable, Bolt, Replit und Supabase gebaut wurden?
Ja! Ich kann Anwendungen prüfen, die mit Lovable, Bolt, Replit und Supabase gebaut wurden, Sicherheitslücken identifizieren und passende Behebungen empfehlen oder implementieren.
Welche Sicherheitsprobleme kannst du identifizieren und beheben?
Ich helfe bei offengelegten API-Keys, schwacher Authentifizierung, Autorisierungsproblemen, unsicheren Datenbankberechtigungen, Supabase RLS-Richtlinien, API-Schwachstellen und anderen gängigen Sicherheitsrisiken von Anwendungen.
Stellst du Fixes für Supabase Row Level Security (RLS) bereit?
Ja. Ich prüfe Supabase Row Level Security-Richtlinien, Datenbankzugriffsberechtigungen und Benutzerzugriffssteuerungen, um unbefugten Zugriff auf sensible Daten zu verhindern.
Kannst du meine AI-generierte App vor dem Start absichern?
Absolut! Ich überprüfe die Authentifizierung, APIs, Datenbankberechtigungen, Umgebungsvariablen und weitere wichtige Sicherheitsbereiche, damit sie produktionsbereit ist.
Wirst du die Schwachstellen, die du während des Audits findest, beheben?
Ja. Je nach gewähltest Paket kann ich vereinbarte Sicherheitsprobleme beheben, die Änderungen überprüfen und eine Dokumentation der Arbeit liefern.
Was benötigst du, um die Sicherheitsüberprüfung zu starten?
Ich brauche deine App-URL, die verwendete Plattform, eine Beschreibung deiner Sicherheitsbedenken und relevanten Code- oder Repository-Zugriff. Sende niemals Passwörter oder private API-Keys über Fiverr-Nachrichten.
Kannst du eine große oder komplexe KI-gestützte Anwendung auditieren?
Ja. Bitte kontaktiere mich vor der Bestellung mit Details zu deiner Anwendung, Technologiestack, Datenbank und Sicherheitsanforderungen, damit ich den Umfang einschätzen und das richtige Paket empfehlen kann.