Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
Intelligenter Code, schnelle Lieferung, Experte in Laravel und Web-Architektur
Kritische PHP-Sicherheitslücken auf deinem VPS oder dediziertem Server schließen
Preis: 50 $
Dienstbeschreibung
Wurde dein Server von den neuesten kritischen PHP-Sicherheitslücken betroffen?
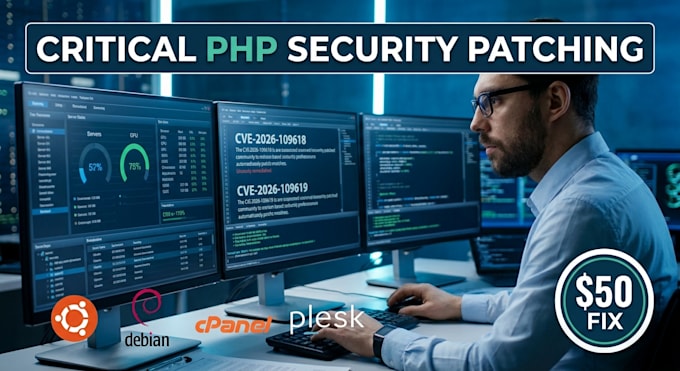
Am 21. Oktober 2026 hat PHP Sicherheitsupdates veröffentlicht, die zwei kritische Schwachstellen CVE-2026-109618 und CVE-2026-109619 adressieren und unauthentifizierte Remote-Code- Ausführung ermöglichen können.
Ich helfe dir, deinen PHP-Server zu sichern, indem ich die passenden Sicherheitsupdates anwende, die installierten PHP-Versionen prüfe und deine Website nach dem Patchen teste.
Was ich tun werde
Unterstützte Umgebungen
Automatische Übersetzung
Q1. Welche PHP-Sicherheitslücken kannst du beheben?
Ich kann verfügbare Sicherheits-Patches für PHP-Schwachstellen, einschließlich CVEs, anwenden, indem ich deinen Server auf eine kompatible, gepatchte PHP-Version aktualisiere.
Q2. Welche Server unterstützt du?
Ich unterstütze Ubuntu, Debian und kompatible Linux-VPS- und Dedizierte Server, einschließlich cPanel/WHM und Plesk-Umgebungen.
Q3. Unterstützt du Laravel-Anwendungen?
Ja. Ich kann PHP auf Servern mit Laravel-Anwendungen updaten und nach dem Update grundlegende Funktionstests durchführen.
Q4. Wird meine Website während des Updates downtime haben?
Wenige Serviceunterbrechungen sind möglich, wenn PHP-FPM oder Apache neu gestartet wird. Ich sorge dafür, Ausfallzeiten so gering wie möglich zu halten.
Q5. Machst du vor dem Anwenden von Sicherheits-Patches ein Backup?
Ich empfehle, vor Änderungen einen Server-Snapshot oder ein Backup zu erstellen. Wenn das Backup in dem vereinbarten Umfang enthalten ist und die nötigen Berechtigungen vorhanden sind, helfe ich dir bei diesem Schritt.
Q6. Welche Informationen benötigst du, um zu starten?
Bitte gib dein Server-Betriebssystem, die aktuelle PHP-Version, das Hosting-Control-Panel (falls vorhanden) und autorisierten SSH-Zugang oder eine andere passende Zugriffsart an.
Q7. Ist das 50-Dollar-Paket für jeden PHP-Server geeignet?
Das 50-Dollar-Paket deckt einen Server und eine klar definierte Aufgabe zur PHP-Sicherheits-Patching ab. Komplexe Upgrades, nicht unterstützte Systeme, benutzerdefinierte PHP-Builds und größere Kompatibilitätsprobleme können zusätzlichen Aufwand und ein separates Angebot erfordern.
Q8. Was, wenn das Sicherheits-Patch für meinen Server nicht verfügbar ist?
Ich prüfe die verfügbaren Updates für dein Betriebssystem und das Paket-Repository. Falls das Patch nicht verfügbar ist, erkläre ich dir vor dem Vorgehen die Optionen.
Q9. Prüfst du, ob das Update erfolgreich war?
Ja. Ich überprüfe die installierte PHP-Version, kontrolliere die relevanten laufenden Dienste und führe grundlegende Tests an der betroffenen Website oder Anwendung durch.
Q10. Garantierst du vollständige Serversicherheit nach dem Patchen?
Nein. Das Patchen von PHP behebt die relevanten PHP-Schwachstellen, garantiert aber nicht vollständige Serversicherheit. Weitere Schwachstellen, veraltete Software oder bestehende Kompromisse können eine separate Prüfung erfordern.
