Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Webanwendungs-Penetrationstester API-Sicherheit Bug Bounty Hunter
Warum sollten wir zusammenarbeiten?
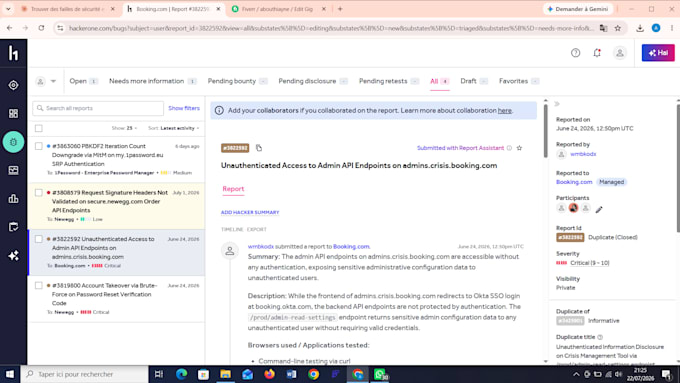
1. Ich bin Sicherheitsforscher mit verifizierten Berichten auf HackerOne für Booking.com, Newegg und 1Password.
2. Ich teste deine Anwendung manuell wie ein echter Angreifer, nicht nur mit automatisierten Scannern.
Sende mir deine Website-URL und die Erlaubnis zum Testen.
Ich liefere dir Folgendes:
- Umfassende Sicherheitsbewertung deiner Webanwendung
- API-Endpunkt-Tests auf Authentifizierungs- und Zugriffskontrollfehler
- Business-Logic-Schwachstellen-Tests
- Professioneller PDF-Bericht mit Schweregradbewertungen
- Schritt-für-Schritt-Remediation-Empfehlungen
Tools: Burp Suite, Kali Linux, manuelles Testen.
Wenn du Fragen hast, lade ich dich ein, mich vor der Bestellung zu kontaktieren.

Automatische Übersetzung
Was brauchst du von mir, um mit dem Testing zu starten?
Ich benötige die URL deiner Anwendung, Testkontodaten falls vorhanden und eine schriftliche Erlaubnis, um den Sicherheitstest durchzuführen.
Wird dein Test meine Website oder Daten beschädigen?
Nein. Ich verwende nicht-destruktive Testmethoden. Ich identifiziere Schwachstellen und dokumentiere sie, ohne deiner Anwendung oder Daten zu schaden.
Was bekomme ich am Ende?
Ein professioneller PDF-Bericht mit allen gefundenen Schwachstellen, Schweregradbewertungen, Screenshots als Beweis und Schritt-für-Schritt-Anleitungen zur Behebung jeder Schwachstelle.
Wie lange dauert der Sicherheitscheck?
Ein Basis-Scan dauert 3 Tage, eine vollständige Prüfung 7 Tage und ein tiefgehender Penetrationstest 14 Tage, abhängig von der Größe deiner Anwendung.