Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
DevOps-Ingenieur
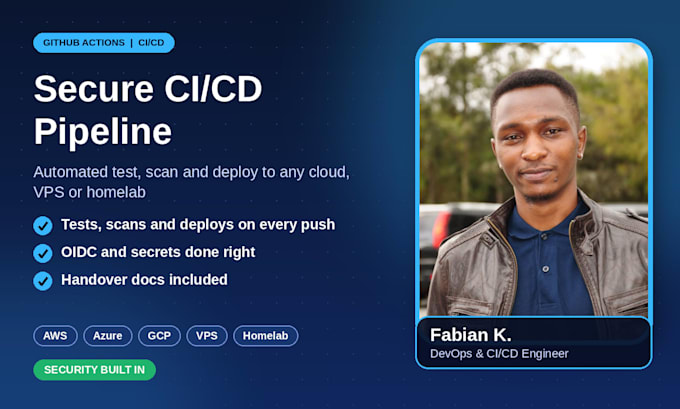
Sichere CI/CD-Pipelines für AWS, Azure, GCP, jeden VPS oder dein Home-/Worklab – so, dass sie in der Produktion sicher laufen, nicht nur in einem Tutorial grün dastehen.
Ich richte GitHub Actions-Pipelines ein, die automatisch testen, scannen, bauen und deployen, damit du schneller ausliefern kannst, ohne Secrets oder Zugangsdaten offenzulegen.
WAS DU BEKOMMST:
Individuelle GitHub Actions-Workflows
Automatisierte Tests bei jedem Pull Request
Sicherheit von Haus aus: Secrets-Management, Least-Privilege-Zugriff in der Cloud, Scannen von Secrets und Abhängigkeiten
Deployment zu AWS, Azure, GCP, DigitalOcean, jedem VPS oder self-hosted HomeLab
Übergabedokument: wie es funktioniert und wie man es ändert
WARUM ICH:
Systemadministration plus Entwicklungshintergrund. Ich decke alle großen Cloud-Anbieter ab, spezialisiert auf AWS, Azure und GCP, und verstehe die darunterliegenden Server, damit es beim Go-Live weniger Überraschungen gibt.
BEVOR DU BESTELLST:
Schreibe mir deine Repo-Adresse und wo du deployst. Ich bestätige den Umfang, bevor irgendetwas berechnet wird.
Automatische Übersetzung
Unterstützt du GitLab CI oder Jenkins?
Ja. Kontaktiere mich vor der Bestellung, um den Umfang zu bestätigen.
Mit welchen Clouds arbeitest du?
Alle großen Anbieter, mit Schwerpunkt auf AWS, Azure und GCP. Ich setze auch auf VPS (DigitalOcean, Hetzner, Linode usw.) und Bare Metal ein.
Brauchst du Zugriff auf mein Cloud-Konto?
Nur abgestimmter, minimaler Zugriff. Ich zeige dir, wie du es sicher einrichtest, und du kannst ihn nach der Lieferung wieder entziehen.
