Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Schwachstellen-Analyst
Geben dir automatisierte Scanner ein falsches Sicherheitsgefühl?
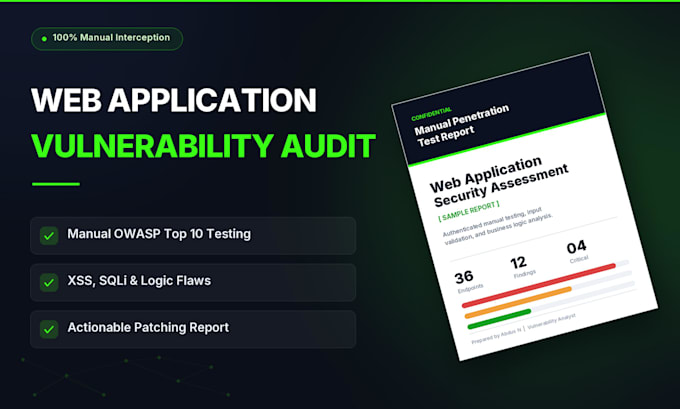
Viele kritische Web-Schwachstellen wie IDOR, chained XSS und komplexe SQL-Injections werden von automatisierten Bots übersehen. Als Cybersecurity-Analyst klicke ich nicht nur auf "Scan". Ich führe manuelle Schwachstellenbewertungen für Webanwendungen durch, um reale Exploits in deiner Business-Logik aufzudecken.
Meine Methodik:
Das Ergebnis: Du erhältst ein sauberes, professionelles PDF, das den Umfang, manuell validierte Funde mit visuellen Proof of Concept (PoC)-Screenshots und umsetzbare Maßnahmen zur Behebung beschreibt.
Hinweis: Dies ist eine autorisierte, legale und ethische Sicherheitsbewertung. Ich benötige vor dem Test eine schriftliche Genehmigung und einen Nachweis des Domainbesitzes.
Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
C / C ++
•
PHP
•
Python
•
SQL
Gerät:
Linux
Automatische Übersetzung
Wie unterscheidet sich das von einem automatisierten Scan?
Automatisierte Scanner können die Business-Logik nicht verstehen. Ich greife den Webverkehr manuell ab, um kontextspezifische Schwachstellen wie IDOR oder Privilegieneskalation zu finden, die Bots leicht übersehen.
Wird das meine Live-Website stören?
Nein. Ich nutze sichere, nicht-destruktive Testmethoden. Es wird jedoch immer empfohlen, eine Staging- oder Entwicklungsumgebung bereitzustellen, um die gründlichste Bewertung zu gewährleisten.
