Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
AI Agents, SaaS, DevOps und Automatisierungsentwickler
Willst du deine App richtig auf AWS bereitstellen? Ich richte sichere, automatisierte Cloud-Infrastruktur ein, damit dein Code schnell live geht, ohne manuelle Arbeit oder Ausfallzeiten.
WAS ICH MACHE
- Deine App mit Docker containerisieren (Node.js, Python, React, PHP und mehr)
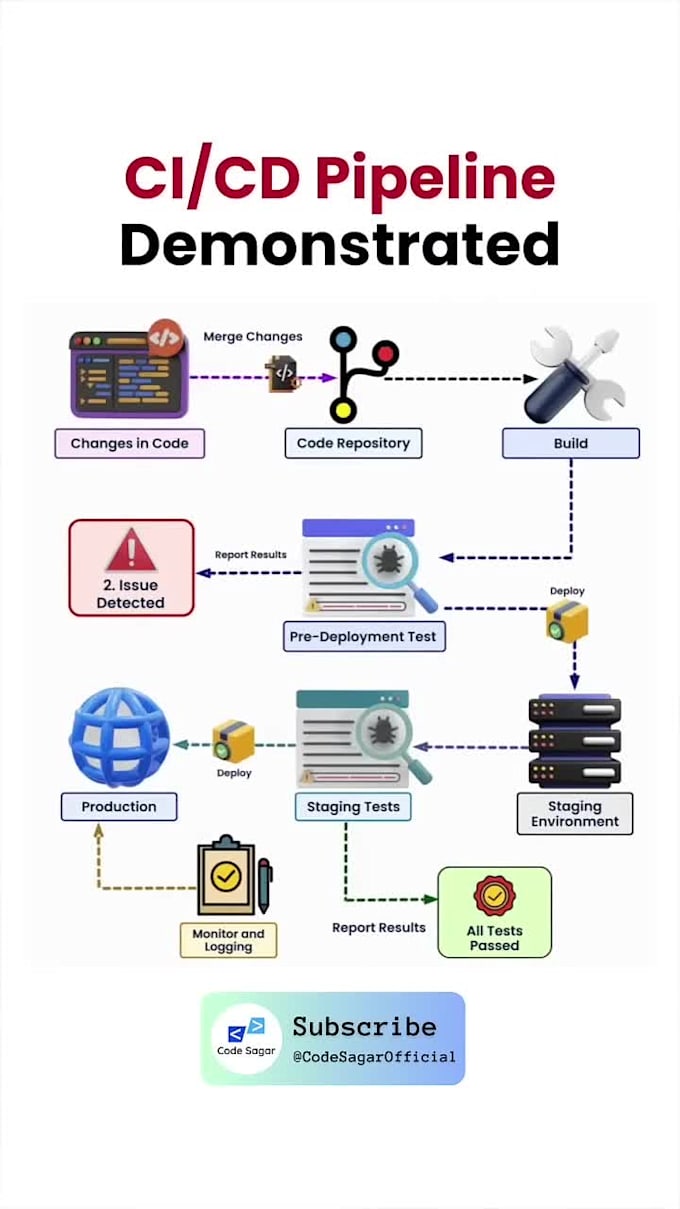
- CI/CD-Pipelines mit GitHub Actions oder Jenkins aufbauen
- Deployment auf AWS EC2, ECS oder S3 + CloudFront
- Terraform-Code für wiederholbare Infrastruktur schreiben
- Domain, SSL, Monitoring und Alerts einrichten
- Sicherheitsmaßnahmen verstärken (IAM, Security Groups, Secrets)
WAS DU BEKOMMST
- Eine funktionierende Pipeline: Code pushen, und sie baut, testet und deployt automatisch
- Saubere Quelldateien: Dockerfiles, Pipeline-Konfigurationen und Terraform-Code
- Einfache Dokumentation, damit dein Team alles pflegen kann
WARUM MIT UNS ARBEITEN
- Echte Cloud-, DevOps- und Security-Experten
- Klare Scope-Definition und klare Kommunikation, keine Überraschungen bei Änderungen
- Dein AWS-Konto bleibt dein Eigentum. Wir verwenden nur begrenzten IAM-Zugriff
Nicht sicher, welches Paket passt? Schreib mir vor der Bestellung mit deinem Tech-Stack, und ich empfehle dir das passende.

Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
CloudFormation
Frameworks:
Npm
•
Terraform
•
Ansible
Programmiersprache:
Bash
•
JavaScript
•
Python
•
Golang
•
PowerShell
Expertise:
Installation
•
Migration
•
Konfiguration
Automatische Übersetzung
Q1: Mit welchen AWS-Services arbeitest du?
A: EC2, ECS, S3, CloudFront, RDS, Route 53, IAM, CloudWatch und Load Balancer. Wenn du etwas anderes brauchst, schreib mir zuerst und ich bestätige es.
Q2: Brauche ich ein eigenes AWS-Konto und wer bezahlt die AWS-Rechnung?
A: Ja. Die gesamte Infrastruktur wird in deinem eigenen AWS-Konto erstellt, sodass du alles besitzt und kontrollierst. AWS-Gebühren werden direkt an dich berechnet und sind nicht im Preis inbegriffen.
Q3: Brauche ich mein AWS-Passwort?
A: Niemals. Ich benötige nur einen begrenzten IAM-Benutzer oder eine Rolle, die du erstellst. Bitte teile niemals dein Root-Passwort oder persönliche Zugangsdaten.
Q4: Welche CI/CD-Tools verwendest du?
A: Standardmäßig GitHub Actions. Ich kann auch mit GitLab CI oder Jenkins arbeiten, falls dein Projekt diese bereits nutzt.
Q5: Erhalte ich den Quellcode und die Dokumentation?
A: Ja. Du erhältst alle Dockerfiles, Pipeline-Dateien und Terraform-Konfigurationen sowie eine einfache Dokumentation, wie man sie benutzt und pflegt.
Q6: Kannst du meine bestehende Einrichtung reparieren oder verbessern?
A: Ja. Wenn du eine kaputte Pipeline, eine fehlgeschlagene Deployment oder eine alte Server-Konfiguration hast, schick mir die Details vor der Bestellung, und ich sage dir, welches Paket passt.