Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Automatische Übersetzung
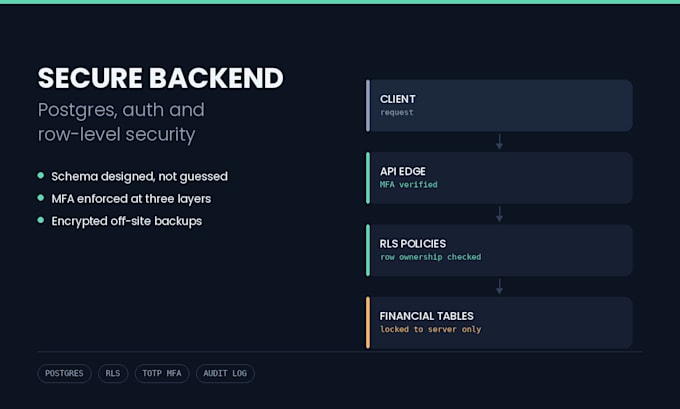
Die meisten Supabase-Projekte, bei denen ich gefragt werde, haben die gleiche Schwachstelle: Row-Level Security ist aktiviert, aber die Policies erlauben jedem angemeldeten Nutzer, Zeilen zu lesen, die nicht seine eigenen sind. Das funktioniert im Test, weil alle mit einem Account testen.
Ich erstelle die Datenlage beim ersten Mal richtig.
Was enthalten ist:
Ich habe die Daten- und Sicherheitsschicht einer Produktions-B2B-Plattform aufgebaut und im Besitz: Postgres-Schema, RLS-Modell, Multi-Faktor-Authentifizierung, die in der App, in den Policies und an der API-Edge durchgesetzt wird, sowie Finanztabellen, die gegen Client-Schreibzugriffe hart gesperrt sind. Über 3000 Tests.
Sende mir dein aktuelles Schema oder Projekt, und ich sage dir, was ich ändern würde.
Full Stack Developer, Arabic and Hebrew RTL and AI Integration
Sprachen
Automatische Übersetzung
