Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Netzwerk-Cloud-Sicherheitsingenieur, SOC-Ingenieur, Ethik-Hacker
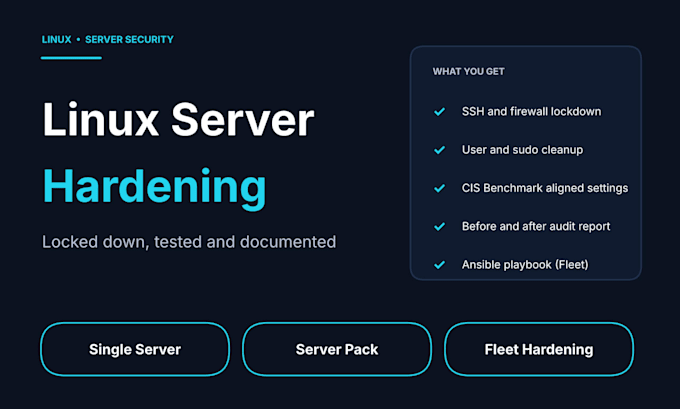
Läuft dein Linux-Server noch mit Standardkonfiguration? Als SOC-Ingenieur härte ich Server ein, ich weiß also, womit Angreifer zuerst versuchen. Ich sichere ihn ab, prüfe, ob nichts bricht, und liefere dir einen klaren Vorher-Nachher-Bericht.
WAS ICH MACHE
UNTERSTÜTZTE SYSTEME
Ubuntu-, Debian- und RHEL-basierte Server (Rocky, AlmaLinux, CentOS).
WIE ES FUNKTIONIERT
Schreibe mir zuerst mit deiner Setup-Beschreibung. Ich arbeite in einem Wartungsfenster oder auf einer Kopie, damit deine Dienste erreichbar bleiben, und ich erkläre jede Änderung.
Höhere Pakete fügen mehr Server, ein wiederverwendbares Ansible-Härtungsskript und einen Übergabe-Anruf hinzu.
Betriebssysteme:
Linux
Automatische Übersetzung
Wird die Härtung meine Dienste lahmlegen?
Ich arbeite in einem Wartungsfenster oder an einer Kopie, ändere Dinge schrittweise und teste nach jedem Schritt. Wenn eine Änderung riskant ist, frage ich zuerst.
Welchen Zugang benötigen Sie?
SSH-Zugang mit sudo, unter Verwendung temporärer Anmeldedaten oder Keys, die du später widerrufen kannst. Nie Passwörter im Chat senden.
Garantierst du, dass mein Server sicher ist?
Niemand kann das garantieren. Du erhältst eine gehärtete Konfiguration, die die gängigsten Angriffspfade schließt, plus einen Bericht, der genau zeigt, was geändert wurde.
