Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Netzwerk-Cloud-Sicherheitsingenieur, SOC-Ingenieur, Ethik-Hacker
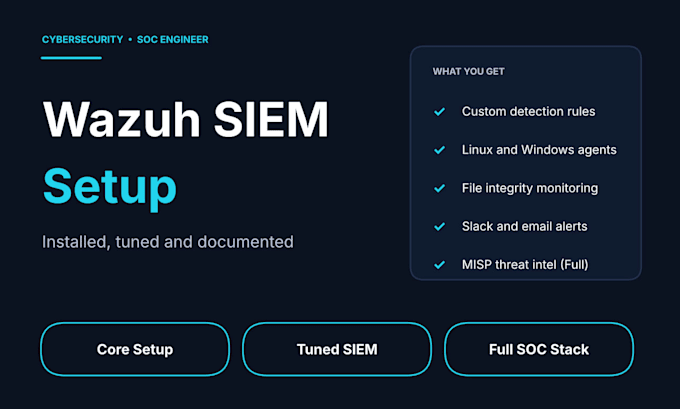
Benötigst du ein SIEM, das wirklich nützliche Alarme liefert? Ich setze production SOCs auf und werde Wazuh für dich fachgerecht deployen: konfiguriert, abgestimmt und dokumentiert.
WAS DU BEKOMMST
WAS ICH VON DIR BRAUCHE
Ein Linux-Server (Ubuntu oder ähnlich), Fernzugriff und eine Liste der Systeme, die überwacht werden sollen.
WIE ES FUNKTIONIERT
Schreibe mir vor der Bestellung mit deiner Umgebung und deinen Zielen. Ich bestätige das passende Paket und liefere termingerecht mit Dokumentation.
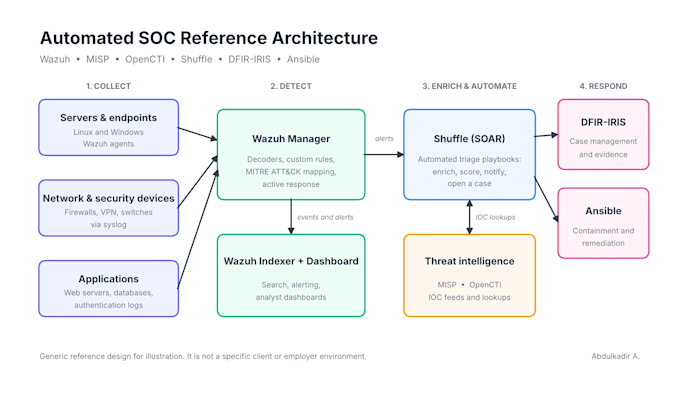
Full SOC Stack ergänzt Firewall-Log-Integration, MISP Threat Intelligence und automatisierte Reaktion.
Server:
Virtueller privater Server
•
Windows-Server
•
Andere
Betriebssysteme:
Windows
•
Linux
Automatische Übersetzung
Welche Systeme unterstützt du?
Ubuntu-, Debian- und RHEL-basierte Linux-Server, mit Agents für Linux- und Windows-Maschinen.
Brauche ich Zugriff auf meine Systeme?
Nur zum Wazuh-Server und zu den Maschinen mit Agents, durch temporären Zugriff, den du später wieder entziehen kannst. Passwörter nie im Chat senden.
Ist das eine laufende Überwachung?
Nein, dieses Gig umfasst Setup und Übergabe. Schreib mir, wenn du fortlaufende Unterstützung brauchst.