Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD


Automatische Übersetzung
Lühlt deine API-Daten oder lässt sie Nutzer auf Dinge zugreifen, die sie nicht sollten? Finde es heraus, bevor es jemand anderes tut.
Ich teste REST- und GraphQL-APIs auf echte Sicherheitslücken und erstelle dir einen klaren Bericht, auf den deine Entwickler aufbauen können.
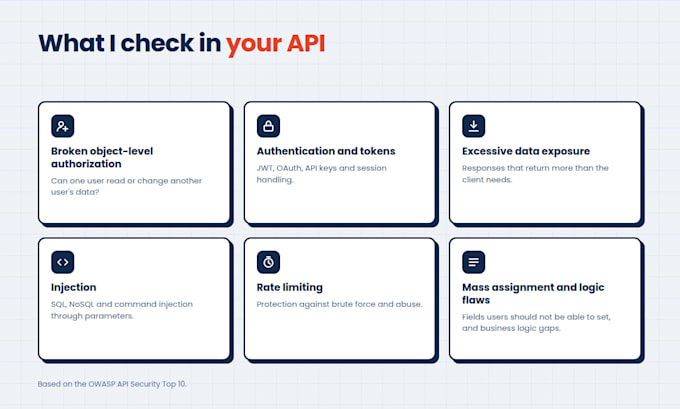
WAS ICH Prüfe
- Beschädigte Objekt-Authorisierung (kann ein Benutzer auf Daten eines anderen Benutzers zugreifen?)
- Authentifizierung und Token-Handhabung (JWT, OAuth, API-Keys)
- Übermäßige Exposition von Daten in Antworten
- Injektionslücken (SQL, NoSQL, Befehl)
- Ratenbegrenzung und Brute-Force-Schutz
- Massenzuweisung und Geschäftslogik-Schwächen
WAS DU BEKOMMST
- PDF-Bericht mit Befunden nach Schweregrad sortiert
- Schritt-für-Schritt-Reproduktionsanleitung für jedes Problem
- Klar formulierte Empfehlungen zur Behebung
- Kostenlose Nachtests nach Anwendung der Fixes (Full- und Deep-Pakete)
SO FUNKTIONIERT'S
1. Du sendest API-Dokumentation (Postman-Collection, OpenAPI/Swagger-Datei oder Endpunktliste) und Testaccounts.
2. Wir einigen uns auf Umfang und Testzeitfenster.
3. Ich teste mit manuellen Techniken und bewährten Tools.
4. Du erhältst den Bericht und ich beantworte deine Fragen.
Ich teste nur APIs, deren Eigentümer du bist oder für die du eine Testgenehmigung hast, sofern möglich in einer Staging-Umgebung. Deine Befunde bleiben vertraulich.
Schreib mir vor der Bestellung bei großen oder komplexen APIs.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Cybersecurity Professional
Sprachen
Automatische Übersetzung